CloudFrontのVPCオリジンを使用してApplication Load Balancerをプライベートサブネットで起動する
このブログのApplication Load Balancerはパブリックサブネットにありました。
これを2024年11月に発表されたVPCオリジンを使用して、プライベートサブネットで内部ロードバランサーとして再構築しました。
Amazon CloudFront VPC オリジンの紹介: アプリケーションのセキュリティ強化と運用の合理化
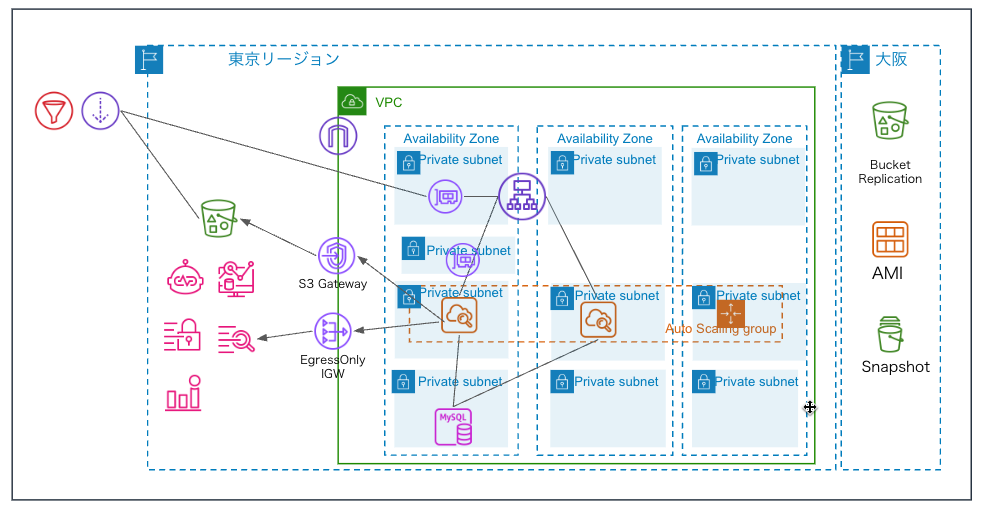
こうすることで、請求対象のパブリックIPv4アドレスを使用せずにこのブログを構成できます。
目次
サブネットとルートテーブルの作成
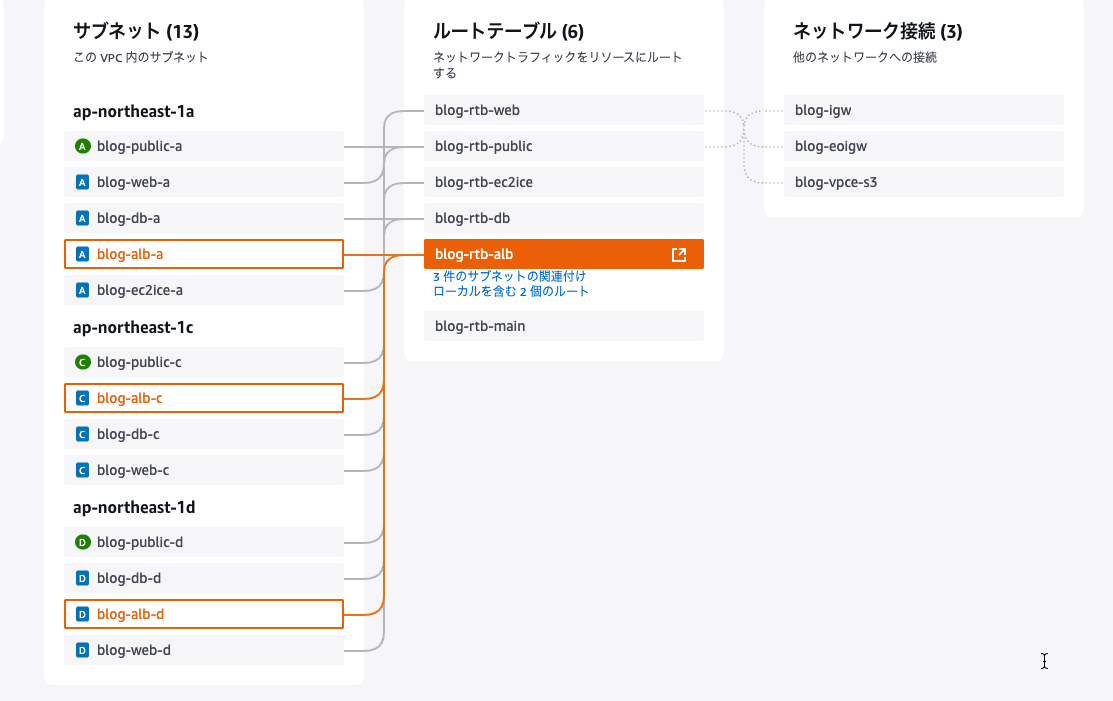
Application Load Balancer用のサブネットを作成します。
東京リージョンで3つのAZに作成しました。
ルートテーブルはローカルのみのルートがあります。
セキュリティグループの作成
ALB用のセキュリティグループを作成しました。
インバウンドは後で追加するので、デフォルトのインバウンドなし、アウトバウンドすべてで作成しています。
Application Load Balancerの作成
対象をインスタンスにしたターゲットグループを作成しておきます。
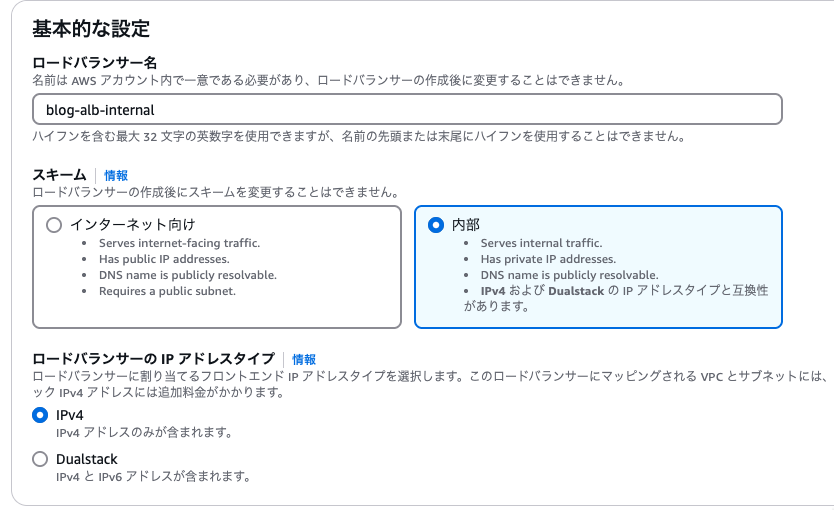
内部ロードバランサーとして作成しました。
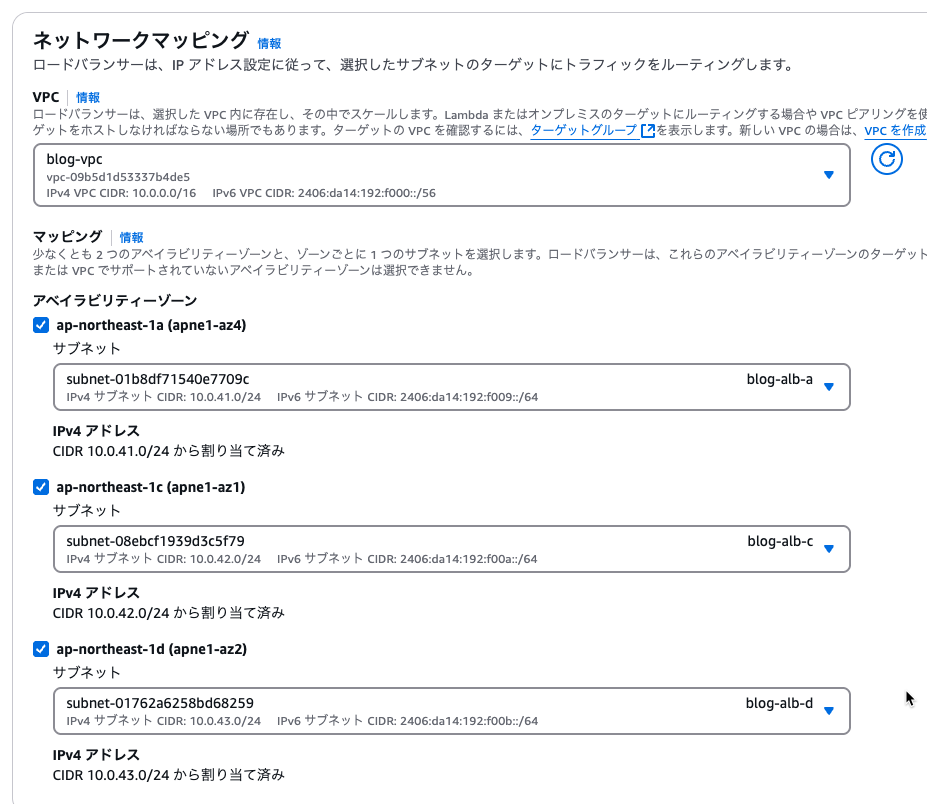
作成しておいたサブネットとセキュリティグループを設定しました。
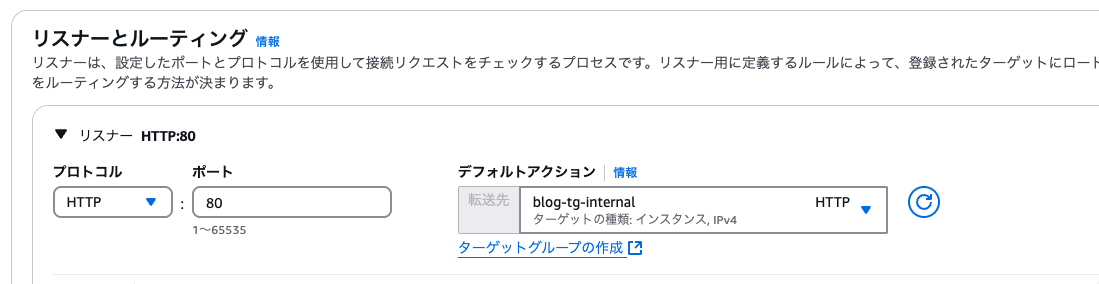
ターゲットグループへのリスナーは80番で設定しました。
VPCオリジンの作成
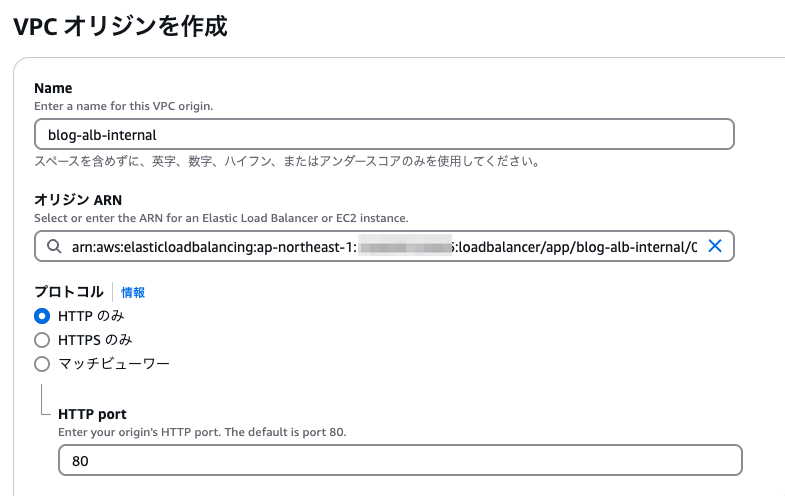
CloudFrontのコンソールでALBのARNを指定してVPCオリジンを作成しました。
プロトコルはHTTP Onlyにしました。
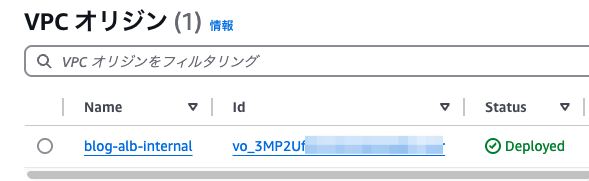
Deployedになりました。
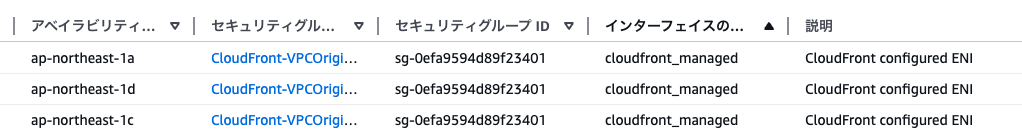
Application Load Balancerと同じ3つのサブネットにCloudFront configured ENIとしてネットワークインターフェースが作成されていました。
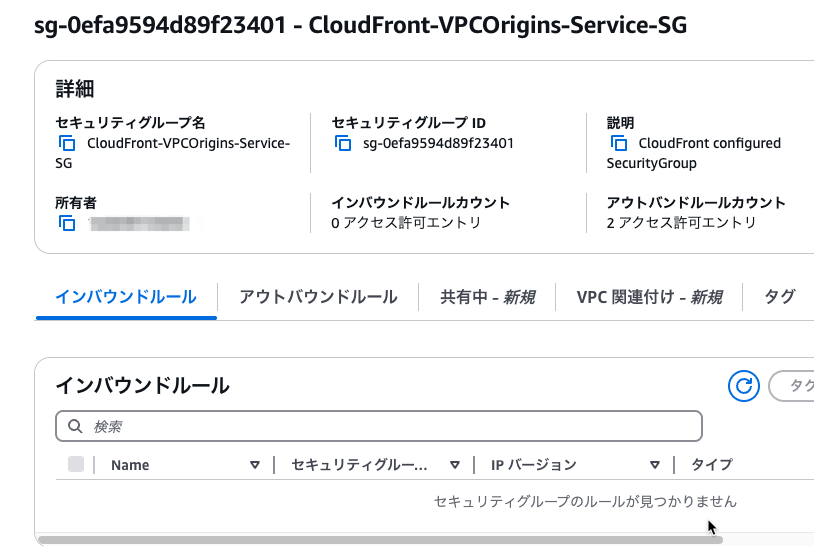
ENIが使用するセキュリティグループも作成されていました。
セキュリティグループの設定変更
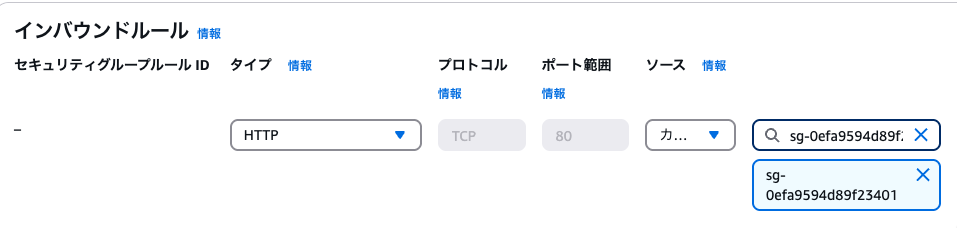
Application Load Balancerのセキュリティグループインバウンドルールに、HTTPタイプでソースをVPCオリジンのENIが使用するセキュリティグループを設定しました。
CloudFrontディストリビューションの設定
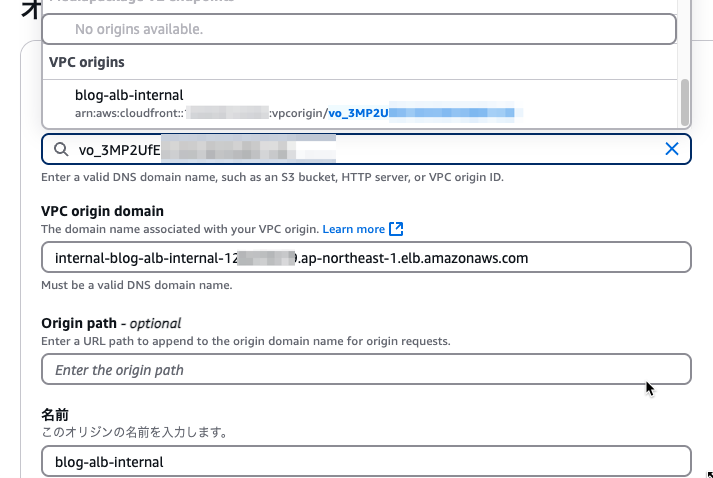
オリジンの作成でVPCオリジンを選択して作成しました。
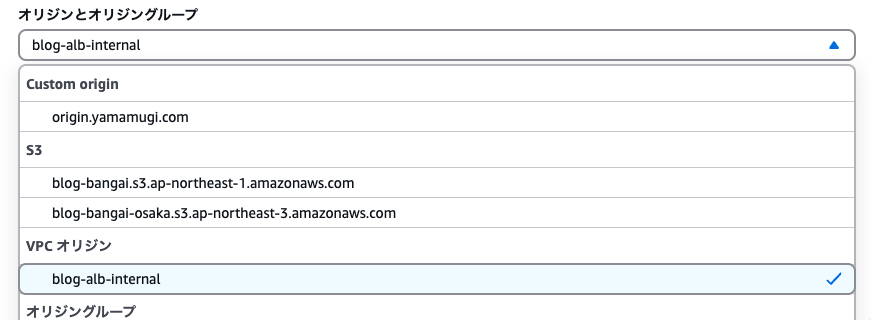
ビヘイビアのオリジン選択で作成したVPCオリジンを指定しました。
これでApplication Load Balancerは内部ロードバランサーとなりパブリックIPv4 IPアドレスは必要なくなりました!
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
AWS Cost Explorerの設定で「EC2リソースの推奨事項を受け取る」を有効にしました
「EC2リソースの推奨事項を受け取る」という機能がAWS Cost Explor …
-
-
Amazon Aurora Serverless のログをCloudWatch Logsに出力する
WordPress W3 Total Cache のDatabaseCacheを …
-
-
CodeWhisperer(Visual Studio Code)でセキュリティスキャン
CodeWhispererのセキュリティスキャンを実行してみました。 画面下の[ …
-
-
API Gateway 作成済REST APIの定義をSwaggerの形式でエクスポート
SAMで似たようなAPIを作りたくて、エクスポートしました。 Swaggerは、 …
-
-
Cloud9でAWS CDK環境
最初ローカルに作ろうと思ったのですが、環境依存がというか、Macbookの環境で …
-
-
Amazon Q Developer for CLIでAWS Diagram MCP Serverを使ってAWSアイコンを使った図を書いてもらいました
MacにインストールしているAmazon Q Developer for CLI …
-
-
Developers Summit 2018 「AWSのフルマネージドな環境でCI/CDをやってみよう!AWS Cloud9からAWS Fargateへの継続的デプロイをご紹介」を聞きました
※写真は展示のAmazon Echoです。 以下は、思ったことや気になったことを …
-
-
RocketChatの匿名登録時のtoo many requestsエラー対応
匿名ユーザー登録時のtoo many requestsエラー RocketCha …
-
-
Cloud9 Python3でpipも3にする
このブログは、2019/10/20に書いた、 Cloud9のAMIがCloud9 …
-
-
CloudWatch Logs機密データ保護を設定しました
Amazon CloudWatch Logs を使用して機密データを保護するがリ …