試したい事があるのでAWS でとりあえずAmazon Linuxのサーバを作る
目次
1年間の無料キャンペーン期間中に検証する
とある勉強会でせっかくAWSのアカウントを作ったので、1年間の無料キャンペーン中にとりあえず色々と使ってみて来年からの使い方を考えようと思います。
無料枠じゃないものもあるらしいのでそれはそれで気が向けば共有はしていきたいと思います。
(ちゃんといろいろドキュメント見ながらやればいいんですけどね、まあそれはそれで)
とりあえずサーバを作ってみる
EC2 Management Consoleへサインインする
- https://aws.amazon.com/jp/の「コンソールへサインイン」からAWS Management Cosoleへサインイン
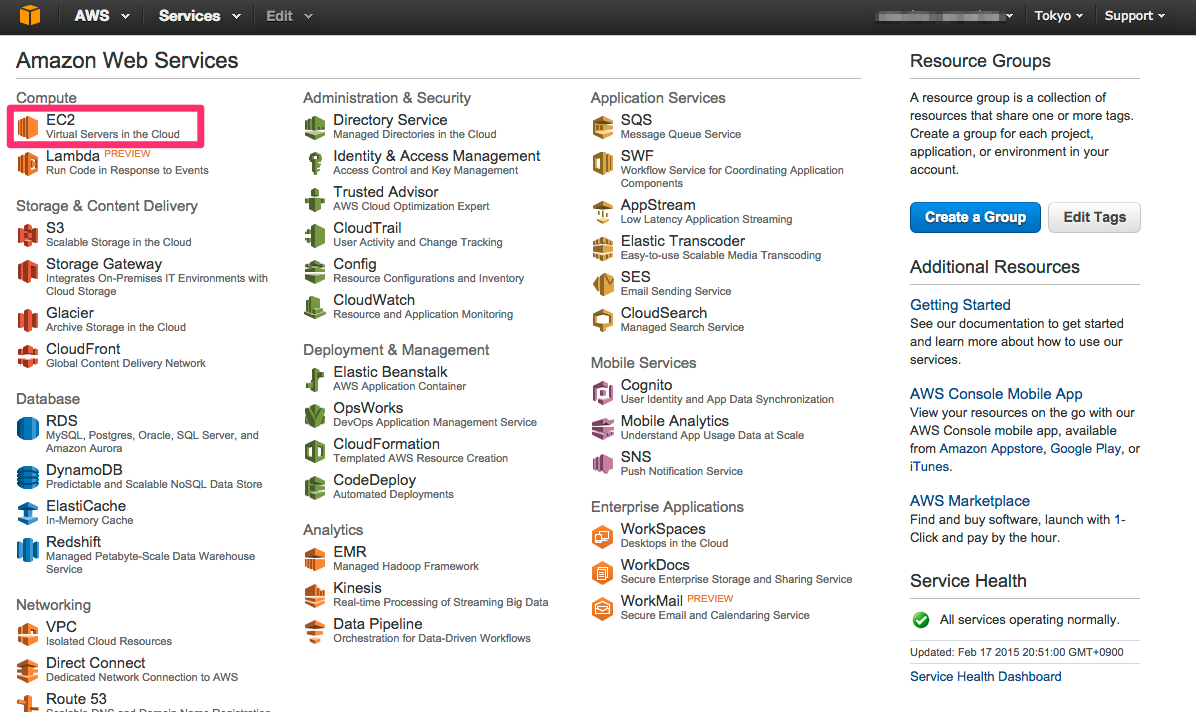
- 「EC2」らへんをクリックしてEC2 Management Consoleへ
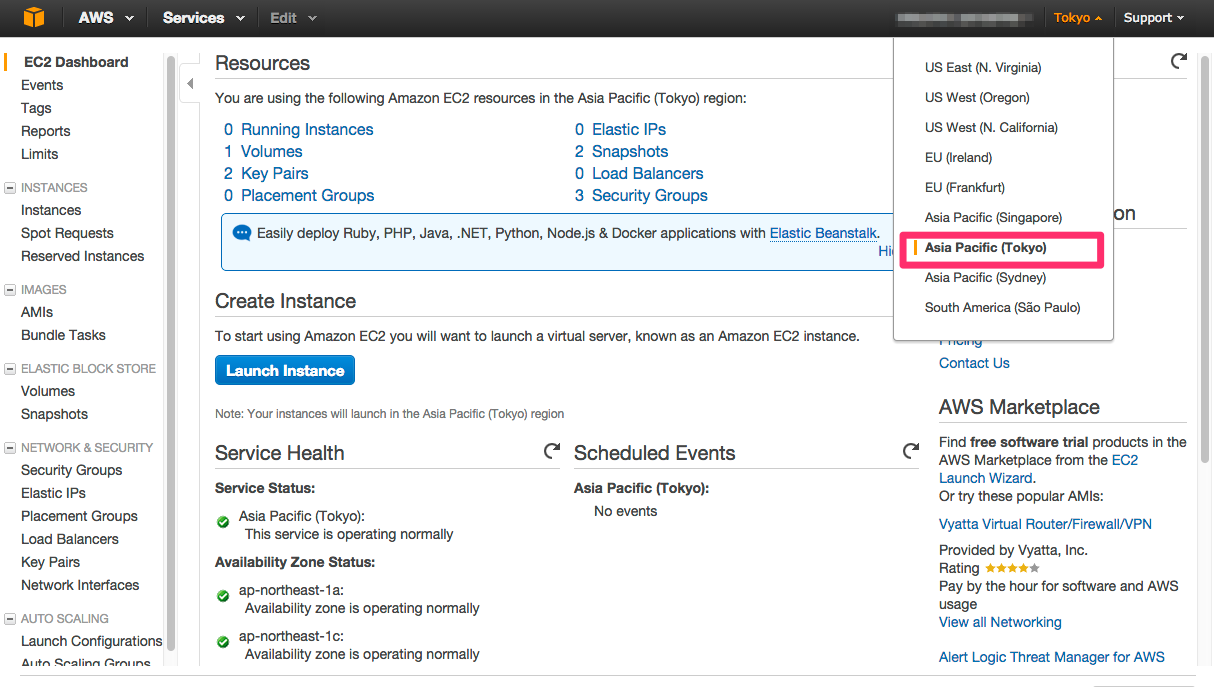
- 右上のデータセンターの場所かなと思うのですが、「Tokyo」を選択。
サーバを作ってみる
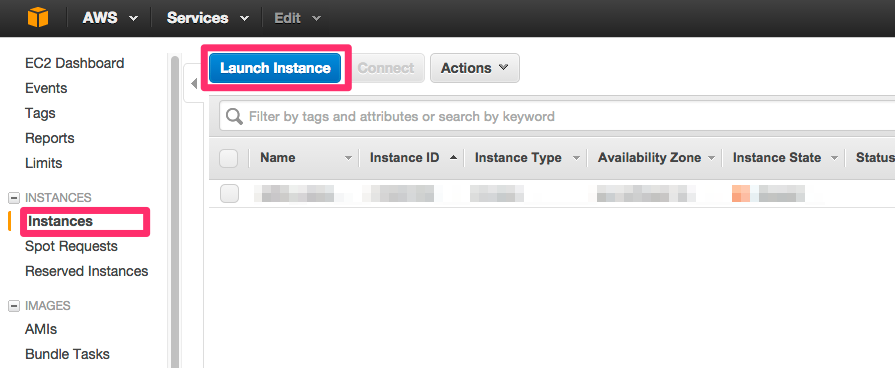
- 左のInstances を選択してInstance画面で「Launch Instance」を押す
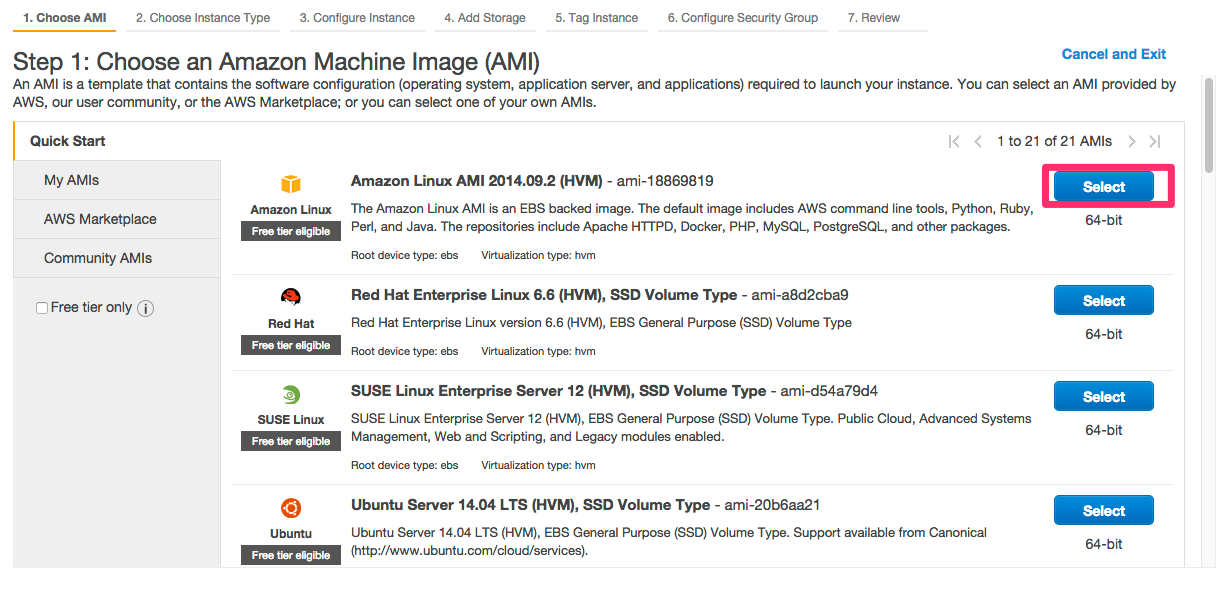
- Amazon Linux AMI(Amazon Machine Image)の「Select」を押す
他のディストリビューションを試すのもいいかなとも思うのですがEC2のためのLinuxという事であれば、これに慣れておくのがきっと後々約に立つかなとも思いまして。
リポジトリアクセスはyumなのでRedhat系かなと思います。
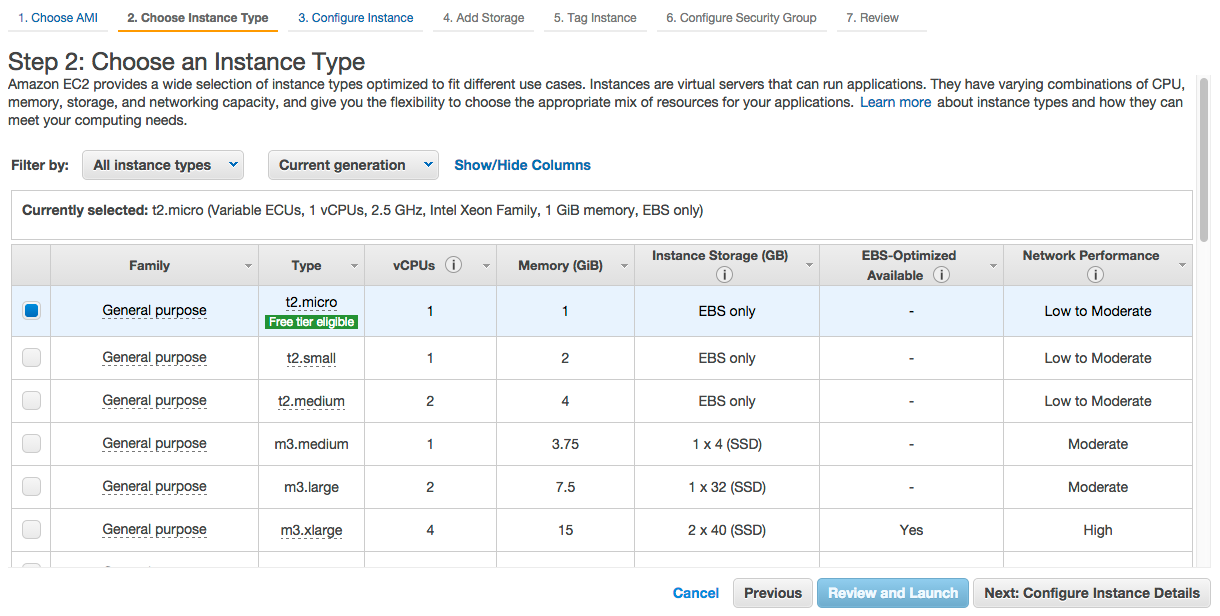
- インスタンスタイプの選択では、デフォルトの「t2.micro」を選択。右下の「Next:Configure Instance Details」を押す。
他のタイプは無料期間中も有料らしいですのでとりあえず。
これでどれぐらい耐えれるかも見てみたいのもあるし、タイプを上げたければ簡単に設定変更出来るので。

- [Subnet]を「Default in ap-northeast-1a」に変更、[Enable termination protection]にチェック、他はそのままで右下の「Next:Add Storage」を押す。
[Enable termination protection]は間違ってサーバを削除してしまわないように。これは鈴木商店さんに教えてもらいました。
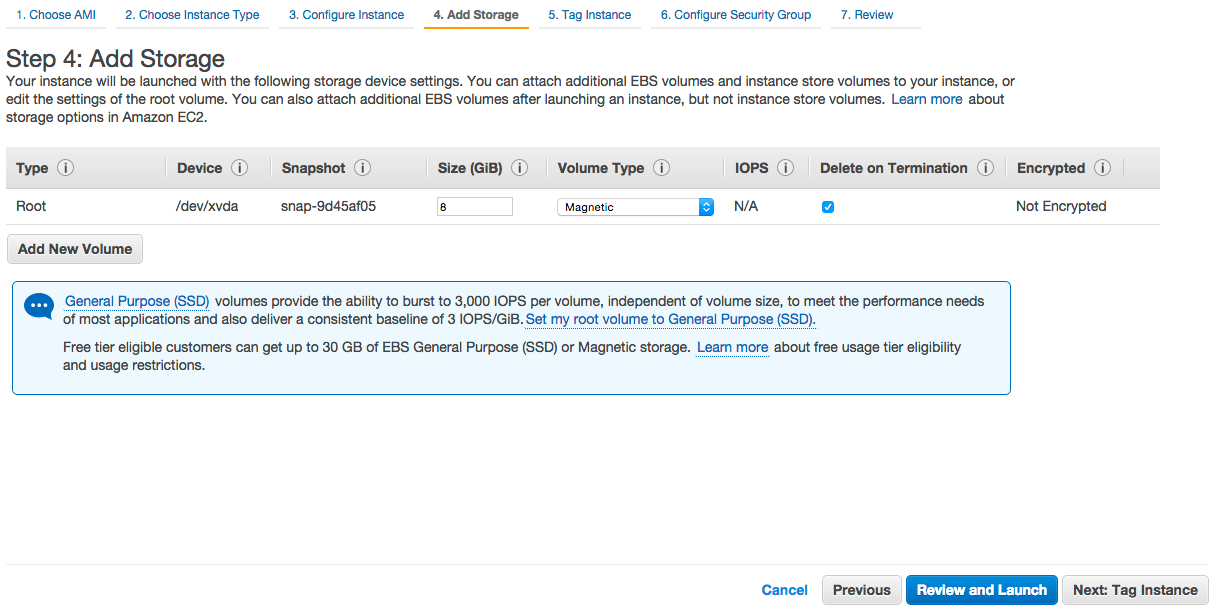
- ストレージは何も変更せずそのあままで右下の「Next:Tag Instance」を押す。
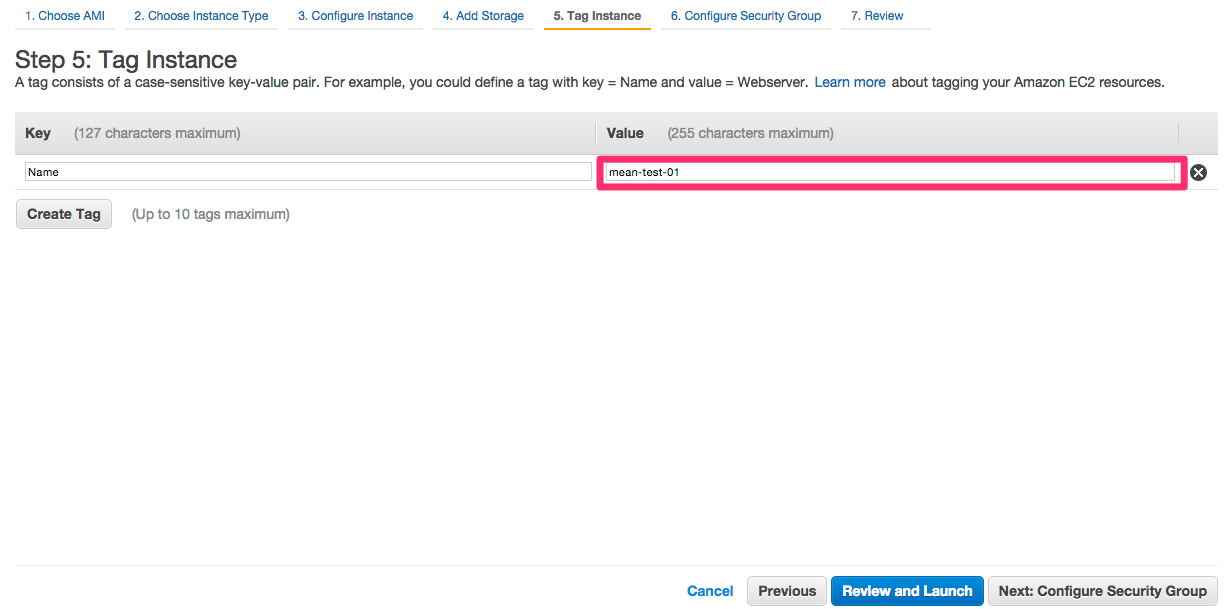
- インスタンスを識別するための名前。[Value]に好きな名前を入力して「Next:Configure Security Group」を押す。
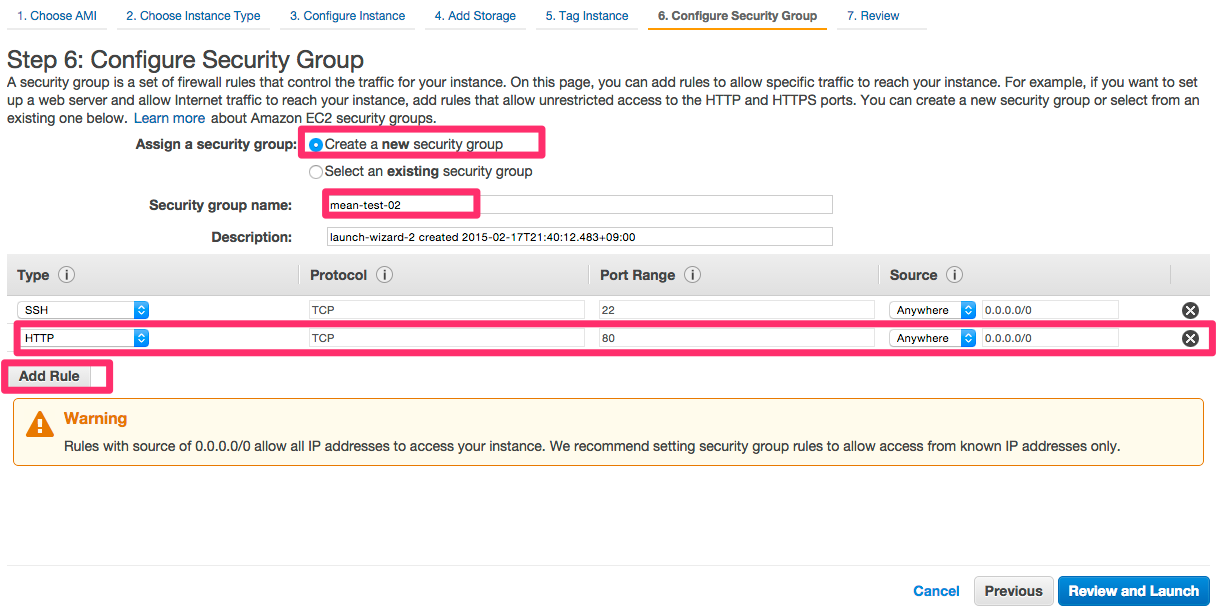
- セキュリティグループは[Create a new security group]で[Security group name:]で適当に後で分かる名前を入れておく。プロトコルはSSHとHTTPが設定されるように[Add Rule]から追加しておく。
すでにセキュリティグループがある場合はもちろんそのままでもOKでしょうね。
今はAnywhereにしてどこからでもアクセス可能にしておきますが、動かすアプリケーションやデータ次第ではIP制限した方がいいでしょうね。
これも後で設定変更出来るのではとりあえずはこのままで。 -
[Review and Launch]を押す。
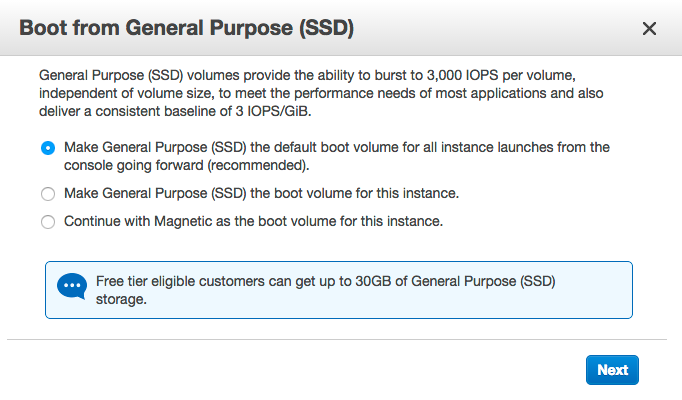
- [Boot from General Purpose(SSD)]というメッセージが表示されるのでそのまま「Next」を押す。
こないだはこんなの無かった気がしたけど、推奨されているからまあいいか。
30GBまでのSSDは無料ってことですかね。
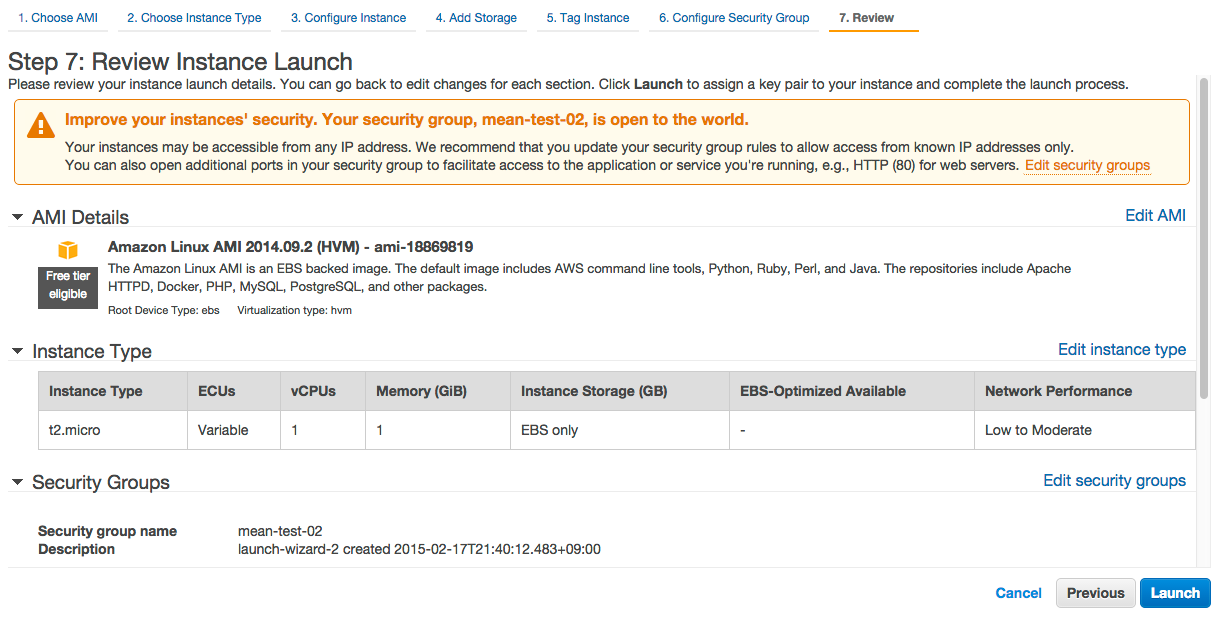
- 設定内容のプレビューが表示されるので、[Launch]。
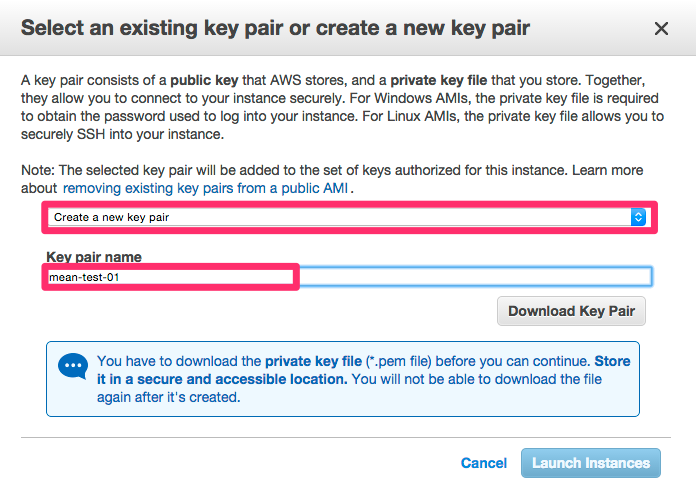
- ログインするためのキーペア作成画面になるので[Create a new key pair]にして、[Key pair name]に分かりやすい名前を入力して[Download Key Pair]を押してプライベートキーをダウンロードしておく。
-
そして[Launch Instance]をクリックして作成開始!
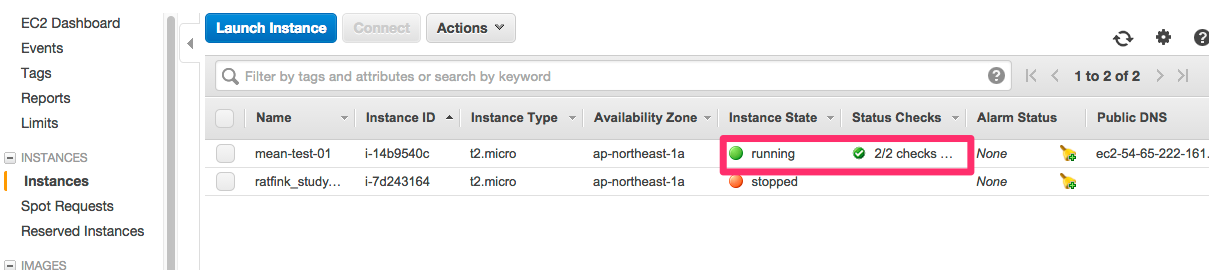
- Instancesへ戻って、[Instance State]がRunningになっている事を確認。これでサーバが作成出来て起動した状態。
作ったサーバに接続してみる
- 先ほどダウンロードしたプライベートキーを使ってサーバに接続する。Mac、Linuxはパーミッションを600にすることを忘れずに。
- 接続する際のサーバアドレスは[Instances]画面で右の方にスクロールすると[Public IP]という列があるのでそれに対して接続する。
- ユーザは固定で「ec2-user」
- Windowsから接続する場合は「PuTTY を使用した Windows から Linux インスタンスへの接続」を参照してWindows向けにプライベートキーを変換して手順に従って接続する。
MacとLinuxは言わずもがなでこんな感じ。
[bash]
$ ssh -i .ssh/mean-test-01.pem ec2-user@xxx.xxx.xxx.xxx
[/bash]
ログインしたらsudo yum update しろって書いてるのでとりあえずそれをする。
ひとまずはサーバ構築完了で以上。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
IAMアクセス許可の境界でIAMロールの権限を制御する
IAMユーザー自身の権限はIAMポリシーで制御できますが、IAMユーザーにIAM …
-
-
「CMC_Central 2024」に参加しました
個人サポーターとしてCMC_Central 2024に参加しました。 オープニン …
-
-
「AWS認定試験対策 AWS クラウドプラクティショナー」の出版が確定したのでAmazon著者セントラルに登録した
初の執筆本、「AWS認定試験対策 AWS クラウドプラクティショナー」の出版が確 …
-
-
JAWS-UG Osaka 第14回勉強会 「DIY」 〜自社内システムを作る側からの物申す〜に参加、運営、登壇しました
先日、JAWS-UG Osaka 第14回勉強会 「DIY」 〜自社内システムを …
-
-
AWS LambdaをVPC設定したときに「The provided execution role does not have permissions to call CreateNetworkInterface on EC2」
The provided execution role does not hav …
-
-
Microsoft TeamsのIncoming Webhooksを使ってAWS Lambda(Python)からFeedlyの記事を自動投稿する
Microsoft Teamsの検証を始めましたので、Slackで自動化している …
-
-
AWS Systems Manager AutomationでEC2の自動停止
Systems Manager Automationがない時代に、Lambdaを …
-
-
ヤマムギvol.23 Amazon RDS for MySQLとAmazon Aurora Serverlessの起動のデモをしました
ゴールデンウィーク毎朝デモ勉強会は終わったのですが、土曜日にやれるときがあれば、 …
-
-
AWS Summit 2016 Tokyoに参加してきました (前日 ~ Day1)
AWS Summit 2016 Tokyoにて、セッション聴講、ブース展示拝見、 …
-
-
共有AMIのコピー時にエラー「You do not have permission to access the storage of this ami」
他アカウントから共有されたAMIをコピーする際に、「You do not hav …