AWS Organizations EC2宣言型ポリシーを設定する
2024/12/1に発表されましたOrganizationsの宣言型ポリシーを設定しました。
目次
事前確認
検証対象アカウントのEC2ダッシュボードの[アカウントの属性]-[データ保護とセキュリティ]で確認しました。
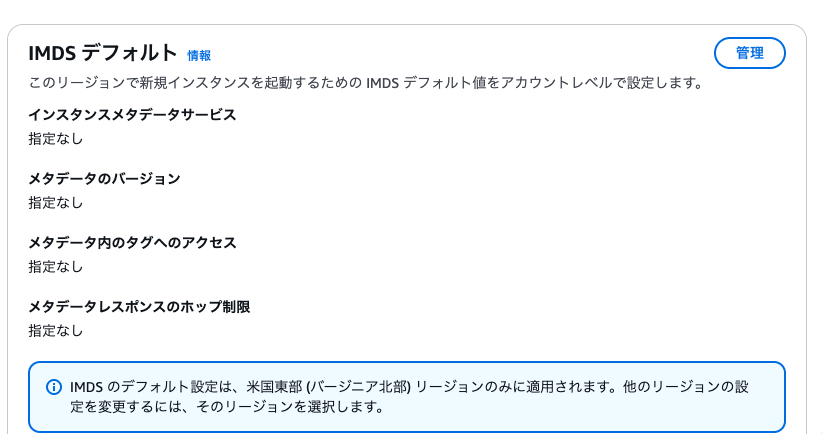
IMDS(インスタンスメタデータサービス)はデフォルト設定が管理ボタンから設定可能です。
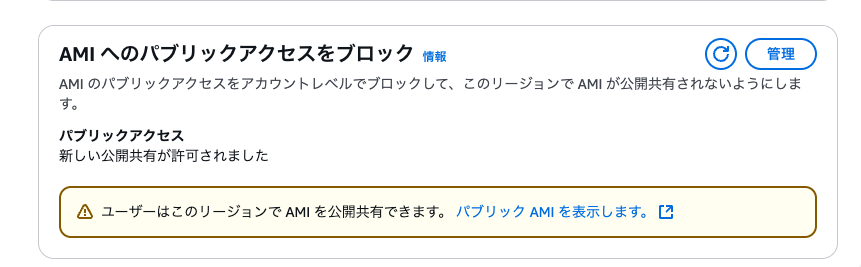
AMIへのパブリックアクセスをブロックも管理ボタンからブロックするかしないか設定変更が可能でした。
Organizations EC2宣言型ポリシーの設定
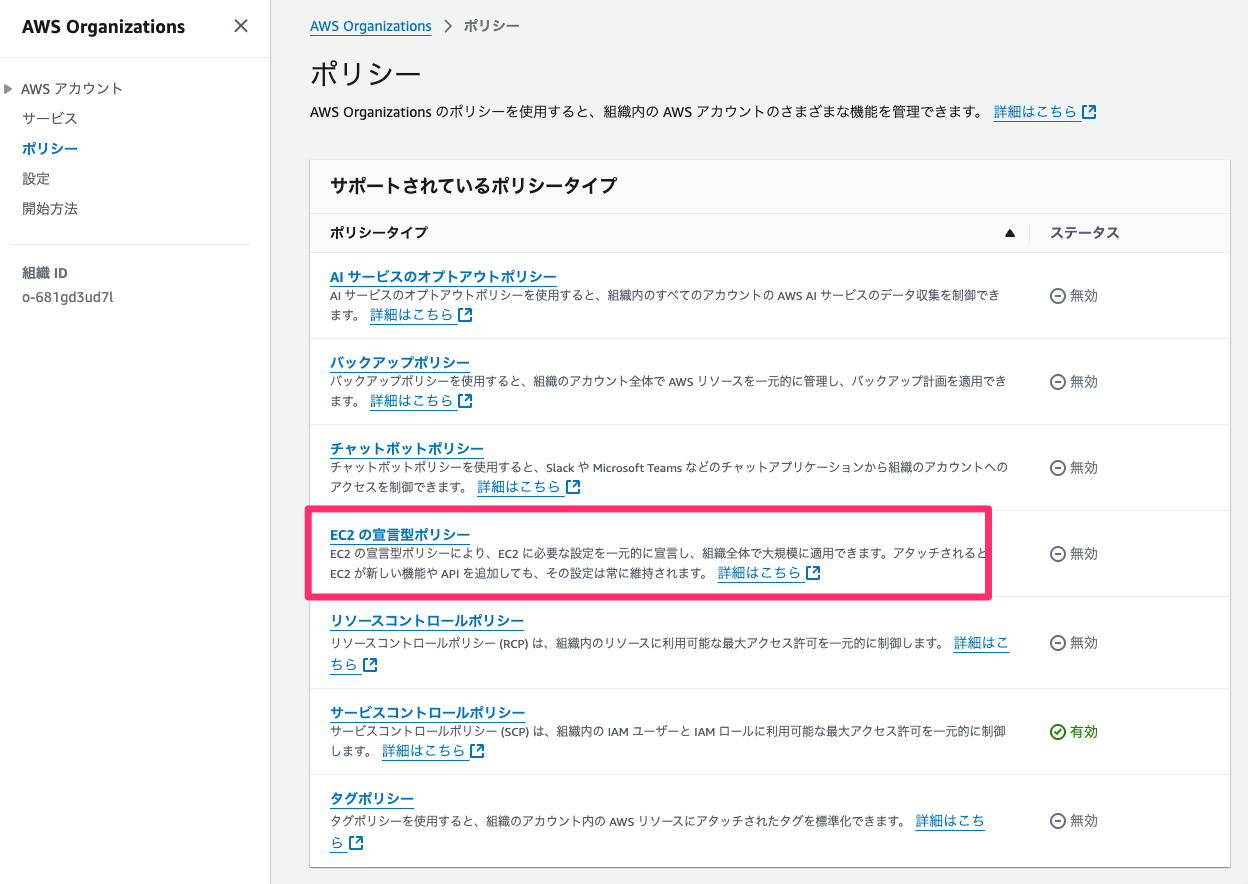
AWS Organizations組織の管理アカウントで、[ポリシー]-[EC2の宣言型ポリシー]を選択しました。
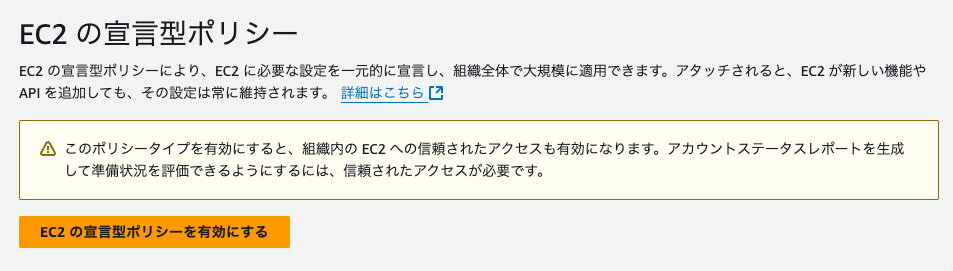
EC2の宣言型ポリシーを有効にしました。
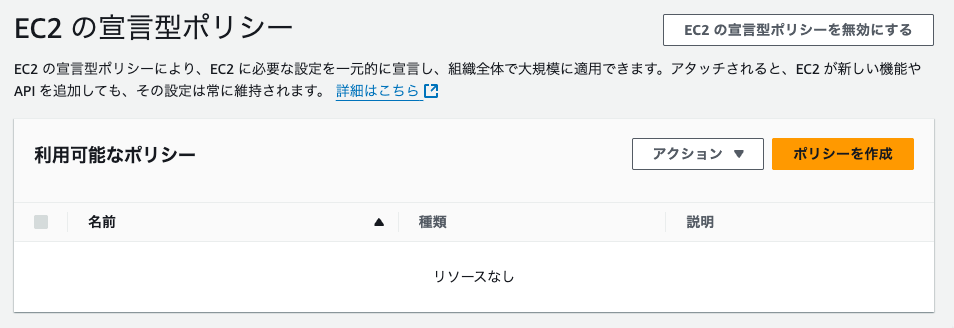
[ポリシーの作成]ボタンをクリックしました。
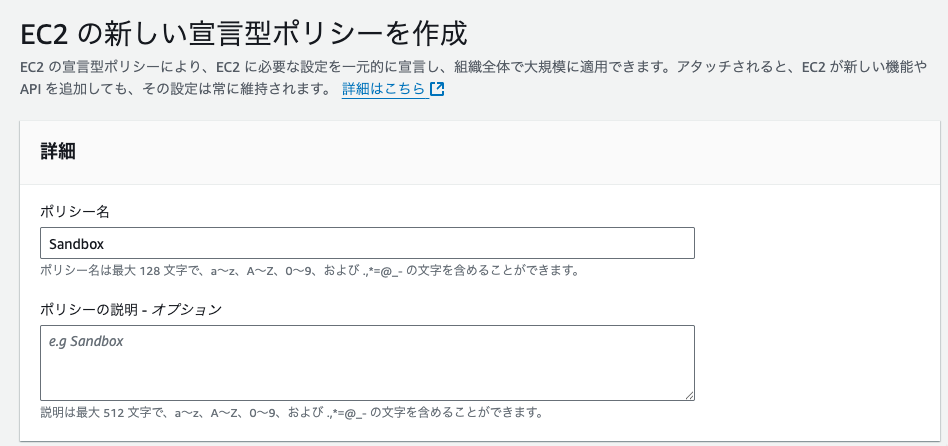
ポリシー名を入力しました。
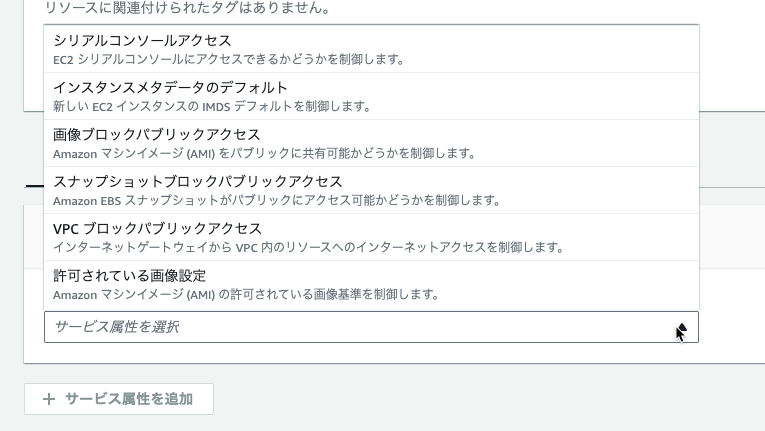
サービス属性の選択で見てみると、2024/12/13現在で6つのサービス属性がありました。
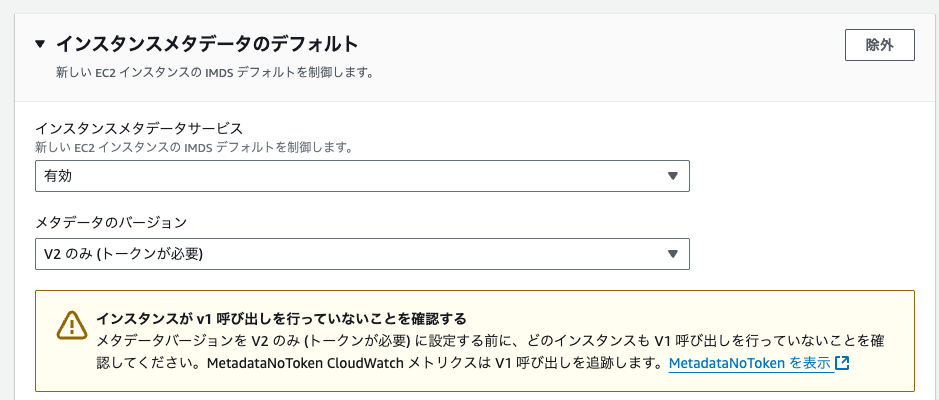
インスタンスメタデータのデフォルトを選択して、V2のみを選択しました。
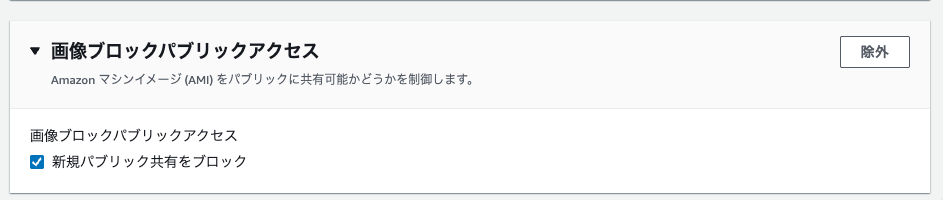
サービス属性をもう一つ、画像ブロックパブリックアクセスも設定してみました。
AMI(Amazon Machine Image)のブロックパブリックアクセスです。
JSONエディタで確認すると次のようになっていました。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 |
{ "ec2_attributes": { "instance_metadata_defaults": { "http_tokens": { "@@assign": "required" }, "http_put_response_hop_limit": { "@@assign": 2 }, "http_endpoint": { "@@assign": "enabled" }, "instance_metadata_tags": { "@@assign": "enabled" } }, "exception_message": { "@@assign": "Instance metadata only allows v2 required" }, "image_block_public_access": { "state": { "@@assign": "block_new_sharing" } } } } |
ポリシーを作成します。
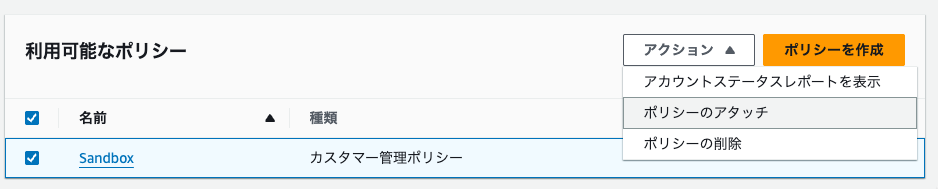
作成したポリシーを選択してアタッチしました。
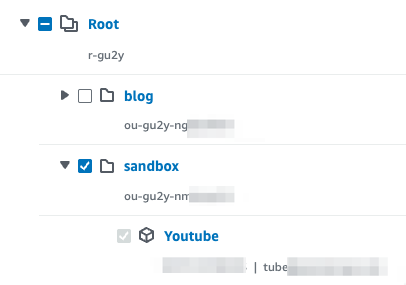
検証対象アカウントが子になっているOUを選択してアタッチしました。
設定後の確認
検証対象アカウントのEC2ダッシュボードの[アカウントの属性]-[データ保護とセキュリティ]で確認しました。
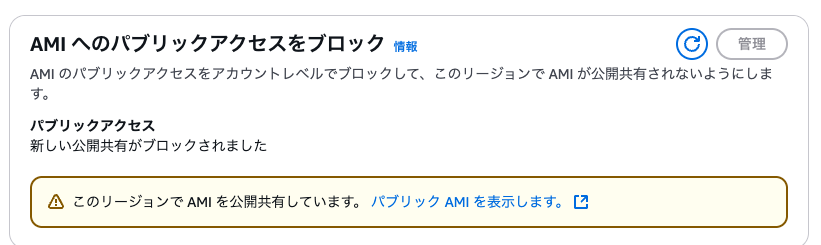
AMIへのパブリックアクセスをブロックで確認すると、[管理]ボタンが押せなくなっています。
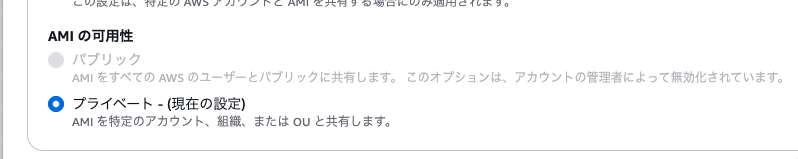
AMIを新たにパブリックに設定しようとしても当然できません。
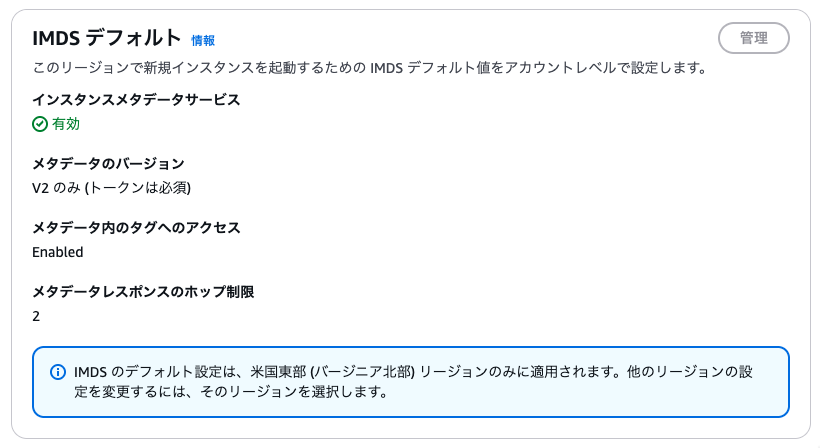
IMDSデフォルトも[管理]ボタンが押せなくなっています。
ですが、IMDSはあくまでもデフォルトですので、選択できないということではありませんでした。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
ハンズオン: グローバルインフラストラクチャ & API ~AWS認定デベロッパーアソシエイト(DVA-C02)~
このブログは2026年6月29日翔泳社さんより発売される「AWS教科書 AWS認 …
-
-
EC2スケジュールリザーブドインスタンスって終わりましたん?
ユーザーガイドのScheduled Reserved Instancesを見ると …
-
-
DS18B20センサー+Raspberry Piで取得した温度をAmazon Kinesis FirehoseからS3へ格納してAthenaでクエリーしたのをQuickSightで可視化する
JAWS DAYS 2017でやりますハンズオンの「[IoTハンズオン] Ras …
-
-
Backlogの実績工数をAmazon QuickSightで可視化してわかったこと
今年に入ってから、Backlogで個人タスクを登録しだして、予定工数、実績工数を …
-
-
AWS Organizations組織でCompute Optimizerを有効にしました
OrganizationsでCompute Optimizerの信頼されたアクセ …
-
-
WordPressのwp-login.php , xmlrpc.phpへのアクセスをAWS WAFで接続元IPアドレスを制限する
AWS CloudWatch LogsエージェントでAmazon EC2上のNg …
-
-
Cloud9のデフォルト設定での権限確認(AWS managed temporary credentials)
Cloud9の環境を作成した際のデフォルトアクセス権限は、環境を作成したIAMユ …
-
-
Amazon SESでメール受信
Amazon SES(Simple Email Service)にメールドメイン …
-
-
CloudWatch LogsメトリクスフィルタでNginxのaccess_logから転送バイト数をモニタリングする
ユーザーガイドのApache ログからのフィールドの抽出を見てて、これ、Ngin …
-
-
Amazon Quantum Ledger Database(QLDB)でサンプル台帳の作成と検証
Quantum Ledger Database(QLDB)を触ったことなかったの …