AWS Organizationsからアカウントを新規作成してみて
AWS Organizationsでアカウントを新規作成することがありましたので、記録です。
メールアドレスだけを登録すればいいのですごく簡単でした。
ルートユーザーのパスワードは最低64桁以上で設定されているので、それだけでよければ放置でもいいのですが、今回は念のためMFAも有効にしました。
目次
AWS Organizationsからアカウント作成
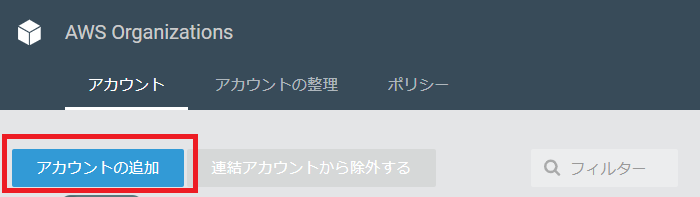
マネジメントコンソールから操作をしました。
Organizationsで[アカウントの追加]をクリックしました。
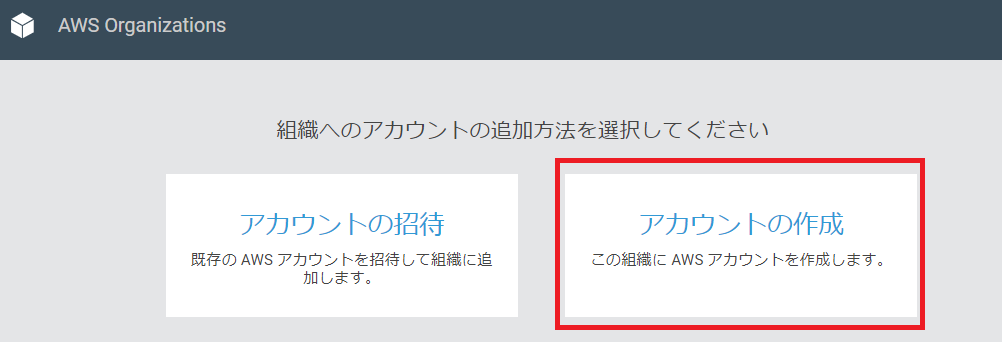
[アカウントの作成]をクリックしました。
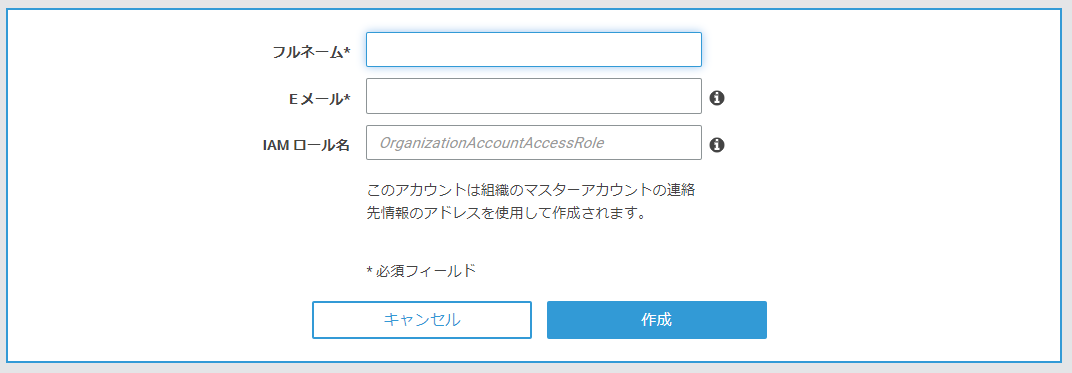
任意のフルネームとメールアドレスを設定します。
スイッチロールするためのIAMロールを任意の名前に変更する場合は入力します。
IAMロール名を入力しない場合は、”OrganizationAccountAccessRole”になります。
[作成]をクリックしてアカウント作成です。
非常に簡単でした。
作成したアカウントにスイッチロール
アカウントが出来たので、親アカウントにログインしているIAMユーザーからスイッチロールしてみたいと思います。
親アカウントにログインしているユーザーは、AdministratorsというAdministratorAccessポリシーがアタッチされている、Administratorsグループのメンバーです。
ですので、Administratorsグループにインラインポリシーでsts:AssumeRoleの権限を設定します。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 |
{ "Version": "2012-10-17", "Statement": [ { "Sid": "Stmt1", "Effect": "Allow", "Action": [ "sts:AssumeRole" ], "Resource": [ "arn:aws:iam::000000000000:role/OrganizationAccountAccessRole" ] } ] } |
新規アカウントのIAMロール名は変更していないので、ARNは見なくてもわかるはずです。
12桁のアカウントIDは仮で000000000000としてますので適宜読み変えてください。
保存したのでスイッチロールしてみます。
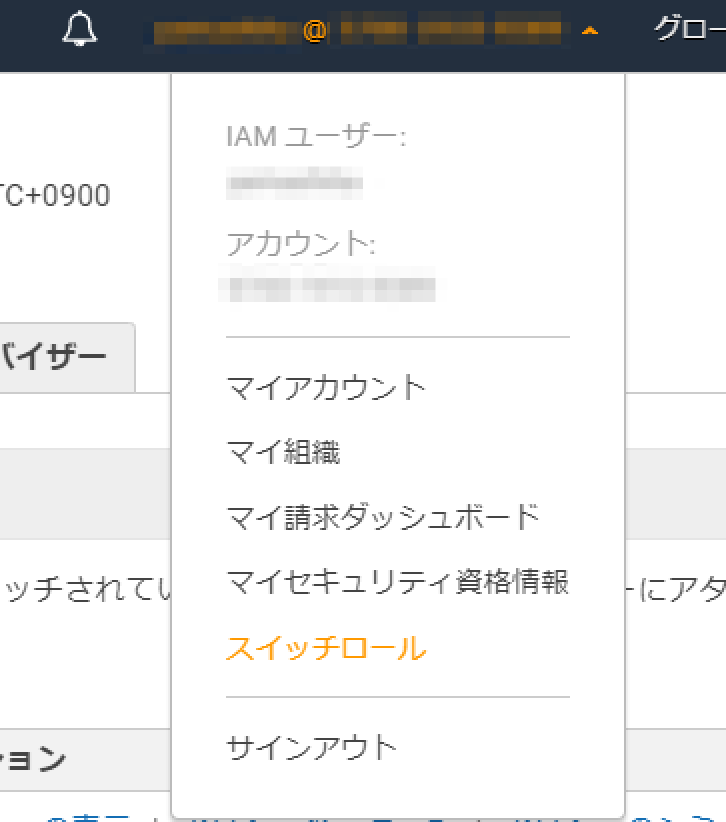
IAMユーザー名をクリックして、[スイッチロール]をクリックしました。
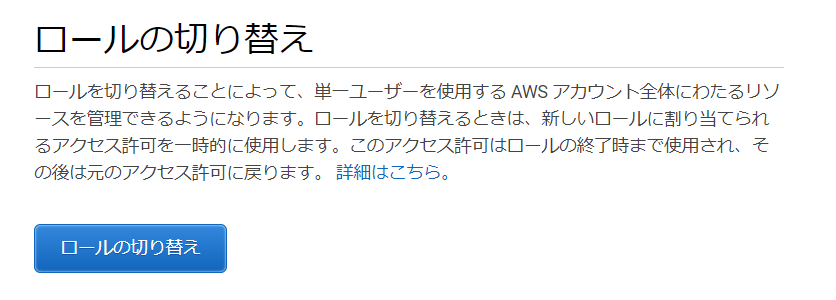
[ロールの切り替え]をクリックしました。
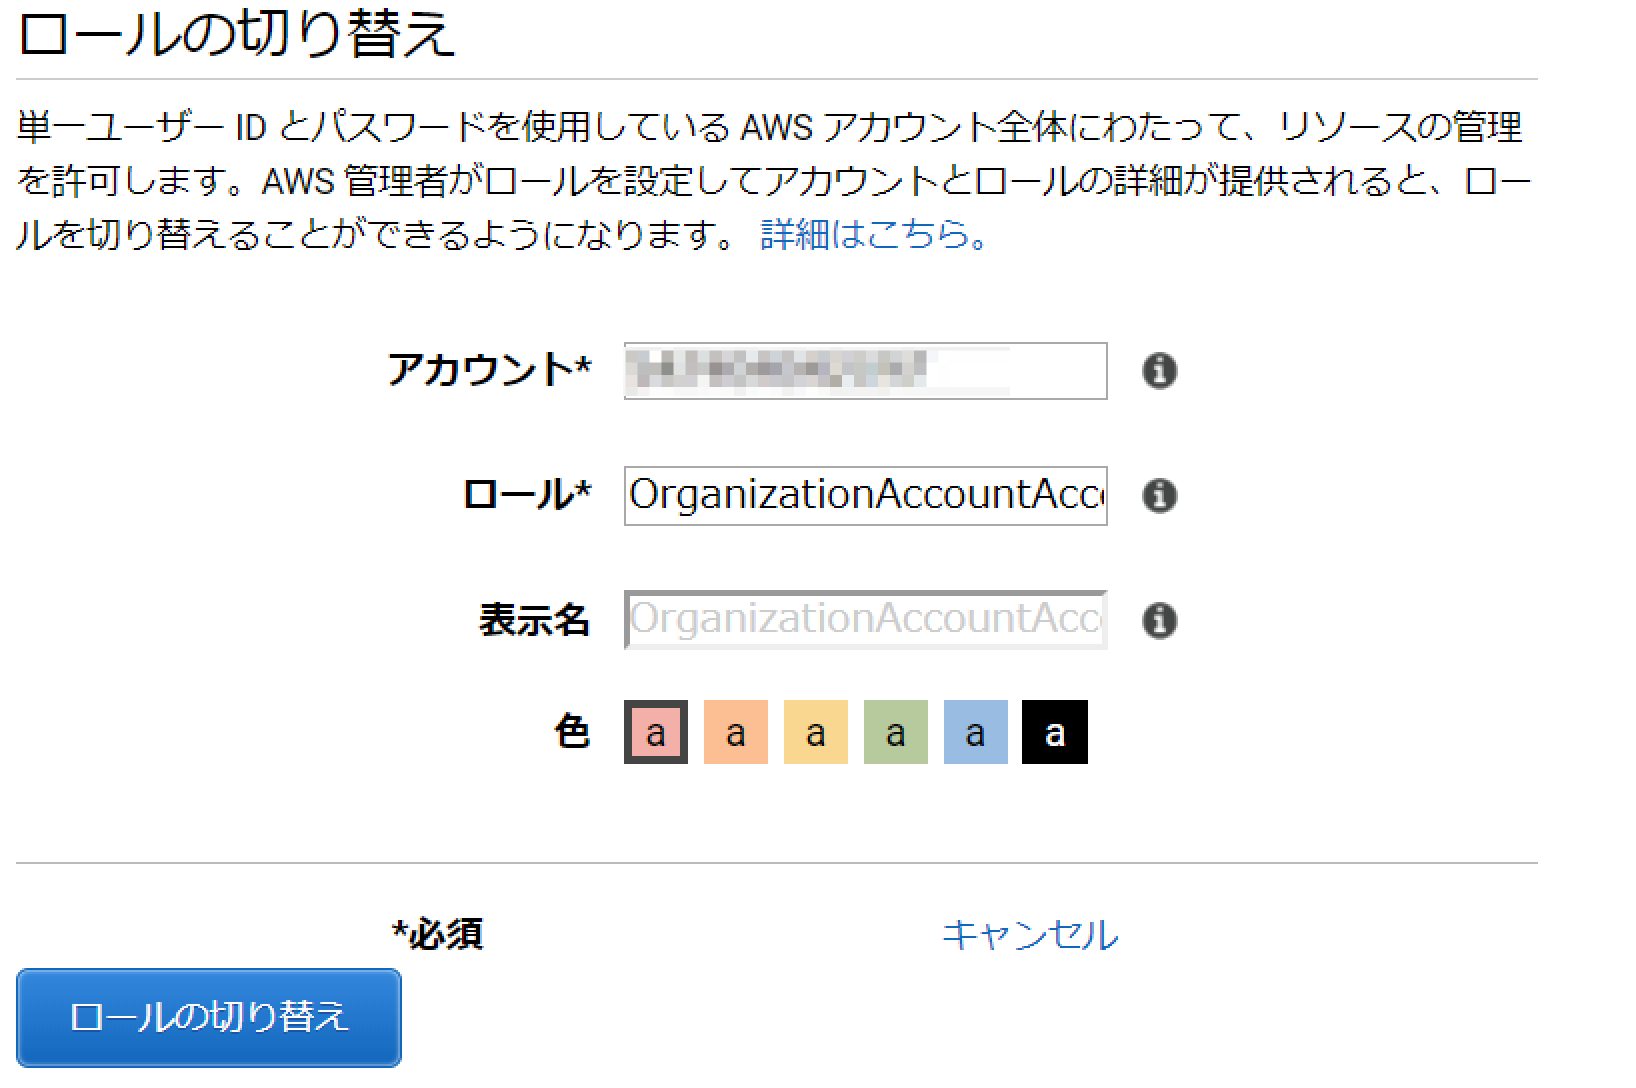
12桁のアカウントIDとロール名OrganizationAccountAccessRoleと、表示名はわかりやすい任意の名前を指定しました。
スイッチロールできました。
作成したアカウントのルートユーザーパスワード取得してMFA設定
スイッチロールはできましたが、ルートユーザーにMFAの設定がないことが気になります。
最低限64桁のパスワードは設定されています。
でも気になったので、ルートユーザーのMFA設定をしたいと思います。
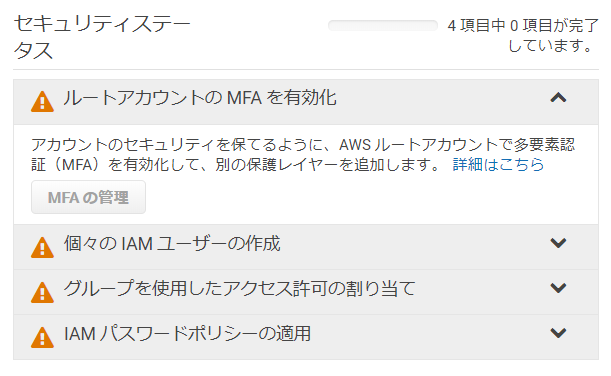
もちろん親アカウントのIAMユーザーがスイッチロールしてアクセスした状態では、ルートユーザーのMFAは設定できません。
新アカウントのルートユーザーでマネジメントコンソールにログインする必要があります。
でもパスワードは知らされていません。
どうするかというと、パスワードを忘れた人から再設定します。
これでルートユーザーでログインできたので、MFAを設定しておきます。
やってみて
作成したアカウントのルートユーザーにMFAを設定するのは自動化するのはできなさそうなので、自動的に複数アカウントを作るのであれば、64桁以上のパスワードで良しとする運用を考えるべきか。
ロールが自動作成されるので、作成後のアカウントに親アカウントのLambdaからIAMユーザーを作成して、CloudFormationスタック作成を実行して、演習環境として一時的な提供はできそうです。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
AWS Trusted Advisorの2023/11/17発表のAPI
2023/11/17に発表されたAWS Trusted Advisor の新しい …
-
-
AWS Organizations SCPがリソースベースのポリシーには影響しないことを確認
AWS Organizations SCPで許可ポリシーの設定をし継承の関係を確 …
-
-
Systems Manager パッチマネージャでベースラインを作成して適用する
ベースラインの作成 Systems Managerのパッチマネージャーでパッチベ …
-
-
AWS Organizationsで組織全体のAWS CloudTrailを有効にしました
Organizationsのサービスメニューから、CloudTrailを選択して …
-
-
AWS Lambda KMSを使って環境変数を暗号化、復号化する(Python)
Lambda内で外部APIを使用する場合などをユースケースとして、環境変数をKM …
-
-
S3 Intelligent-Tieringのオブジェクトの階層移動をCloudWatchメトリクスで確認
CloudWatchメトリクスの保存期間は現時点で15ヶ月(455日)なのでそろ …
-
-
AWS AmplifyでTodoアプリを作るハンズオンをやってみました
【お手軽ハンズオンで AWS を学ぶ】AWS Amplify で Todo アプ …
-
-
JAWS-UG 大阪 関西女子合同 Amazon Personalizeハンズオンやってみました
久しぶりに大阪でJAWS-UGに参加です。 Amazon Personalize …
-
-
AWS Glueチュートリアル
AWS Glueのマネジメントコンソールの左ペインの一番下にチュートリアルがあり …
-
-
Projectタグを強制するSCPでアクションやリソースを限定しないとき成り立つのか
ふと疑問に思ったので試しました。 予想は、拒否されてしまう、です。 [crayo …