CloudFormation StackSetsでOrganizations組織のアカウントに一気にIAMロールを作成した
2021/07/24
Organizationsで管理している各アカウントにIAMロールを作成したい場合に、1つ1つ手作業で作成することも、1アカウントごとにCloudFormation Stackを作成することも非効率です。
ということで、CloudFormation StackSetsで一気に作成しました。
Organizationsでのサービスへのアクセスは有効にしています。
目次
テンプレート
こちらのテンプレートです。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 |
AWSTemplateFormatVersion: 2010-09-09 Resources: ReadOnlyExecutionRole: Type: AWS::IAM::Role Properties: RoleName: 3rdParty-ReadOnlyExecutionRole AssumeRolePolicyDocument: Version: 2012-10-17 Statement: - Effect: Allow Principal: AWS: - arn:aws:iam::123456789012:root Action: - sts:AssumeRole Path: / ManagedPolicyArns: - arn:aws:iam::aws:policy/ReadOnlyAccess |
StackSetsの作成
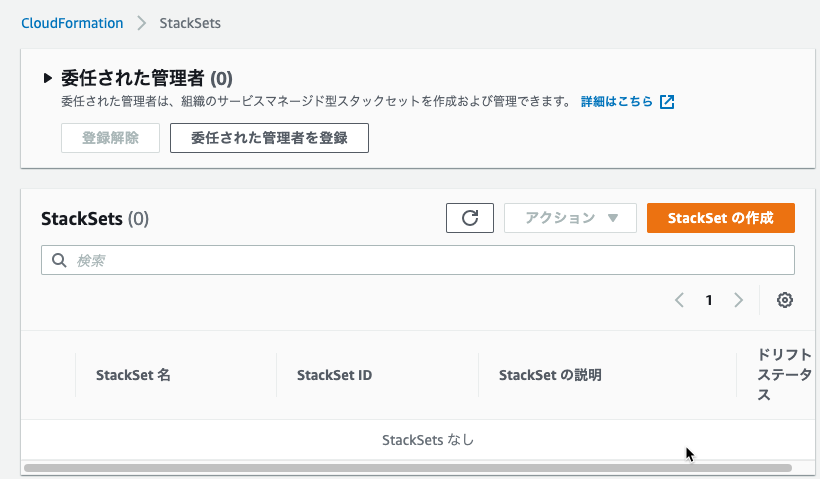
[StackSetsの作成]ボタンを押下しました。
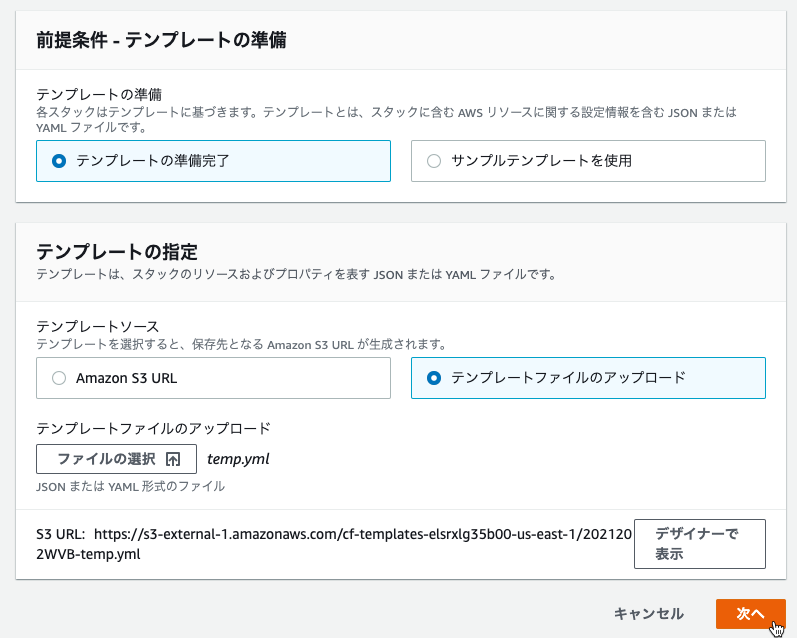
テンプレートはローカルからアップデートしました。
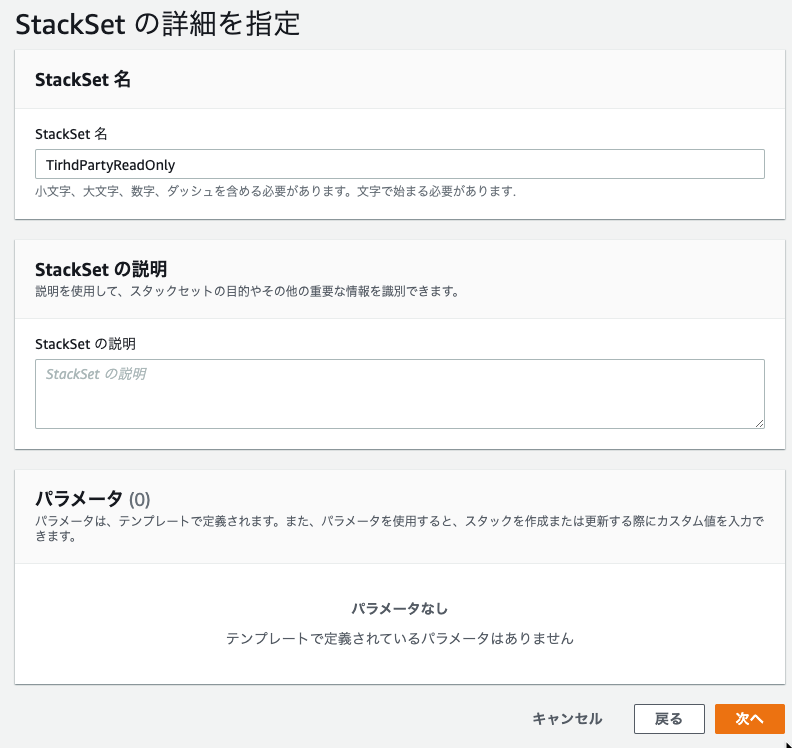
StackSets名を指定しました。
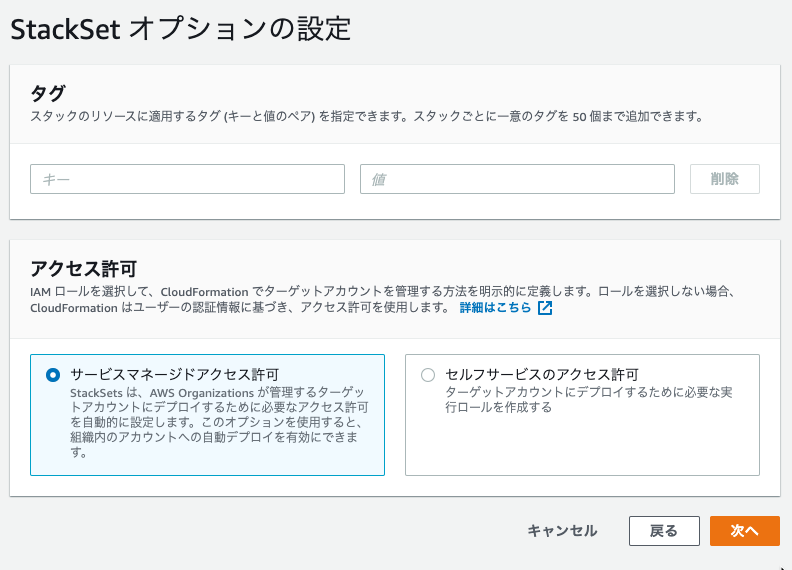
Organizations組織のアカウントに作成したいので、サービスマネージドアクセス許可を選択しました。
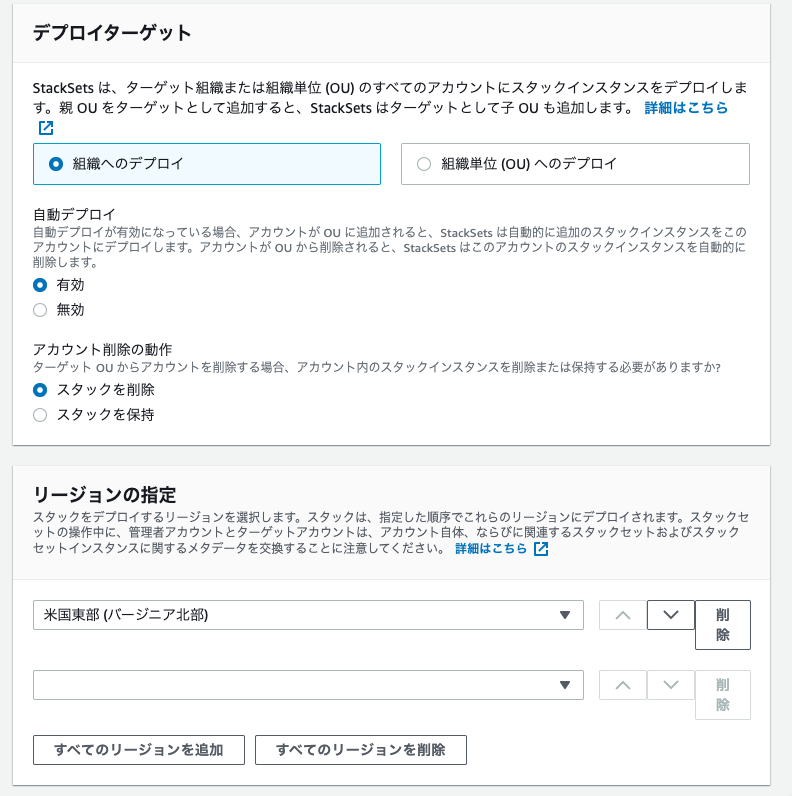
デプロイターゲットは[組織へのデプロイ]を選択しました。
リージョンはIAMロールなので一応バージニア北部を選択しました。
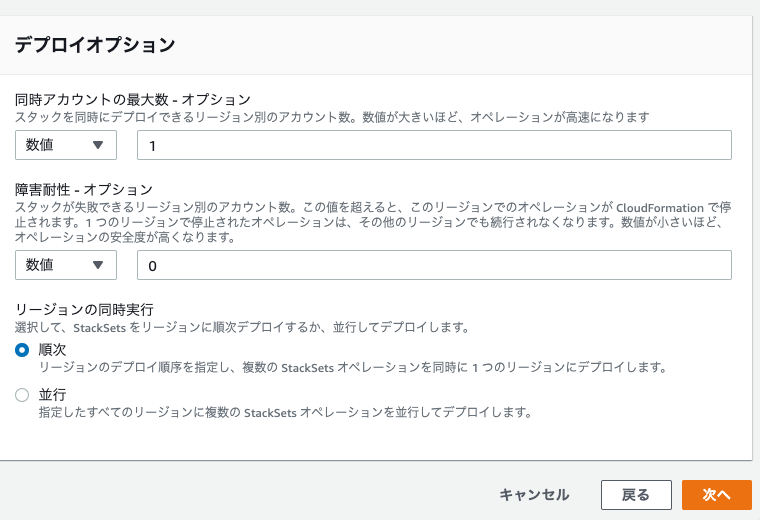
オプションはデフォルトで実行しました。
(耐障害性を0にしていたので、このあとSCPによって拒否されたアカウントが原因でそれ以降のアカウントでは作成がキャンセルされました。)
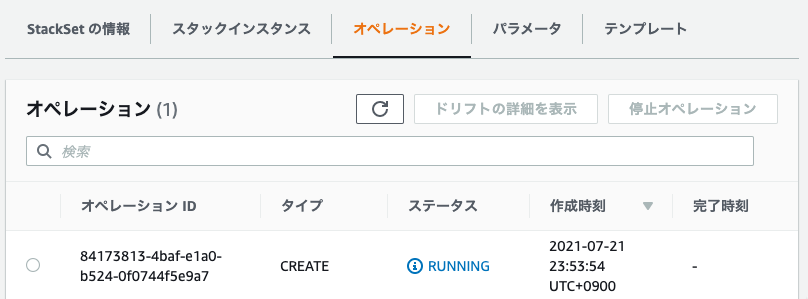
作成開始しました。
1つのアカウントだけ成功して、次のアカウントでSCPが原因で失敗したので他のアカウントは作成がキャンセルされました。
StackSetsの更新、再実行
SCPを修正して再実行しました。
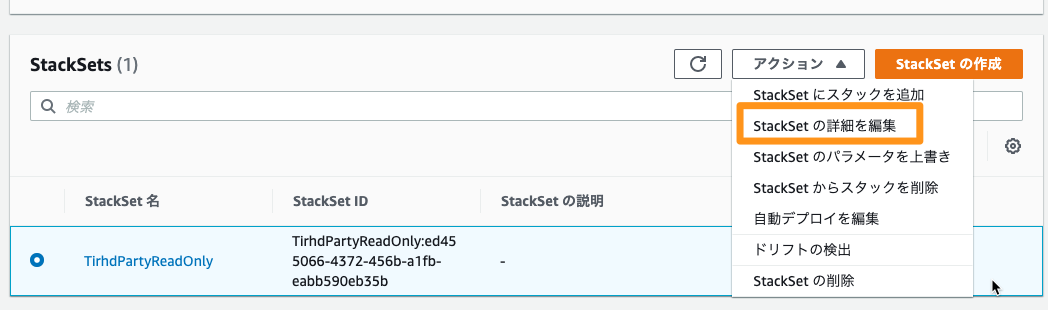
再実行は、[StackSetsの詳細を編集]を選択しました。
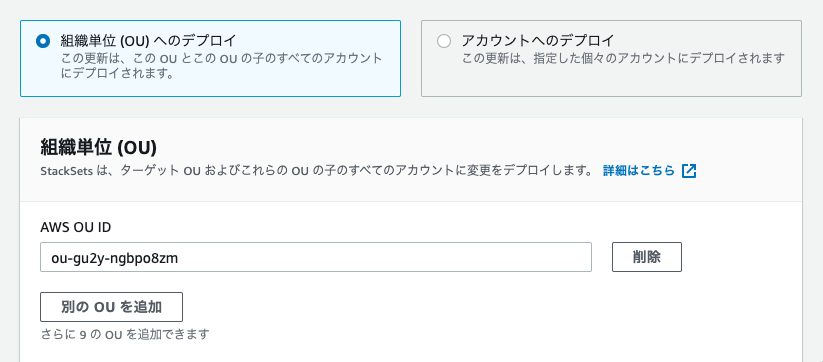
OUを指定できます。
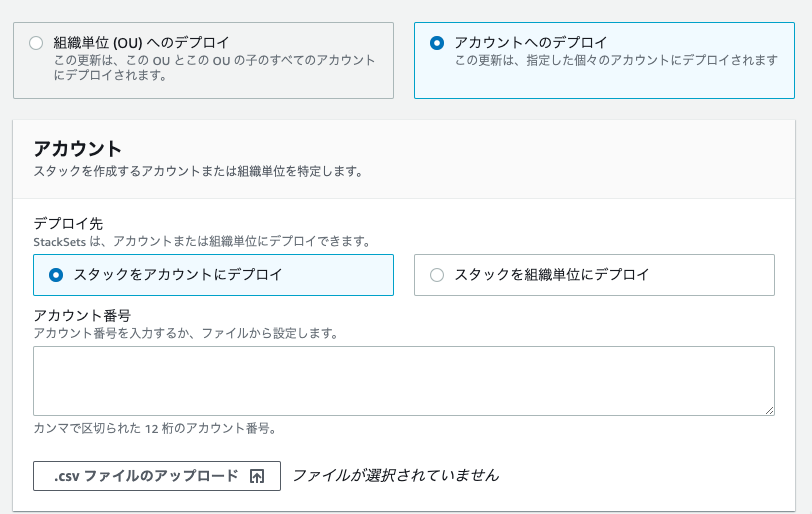
アカウントを指定する場合はこちらから。
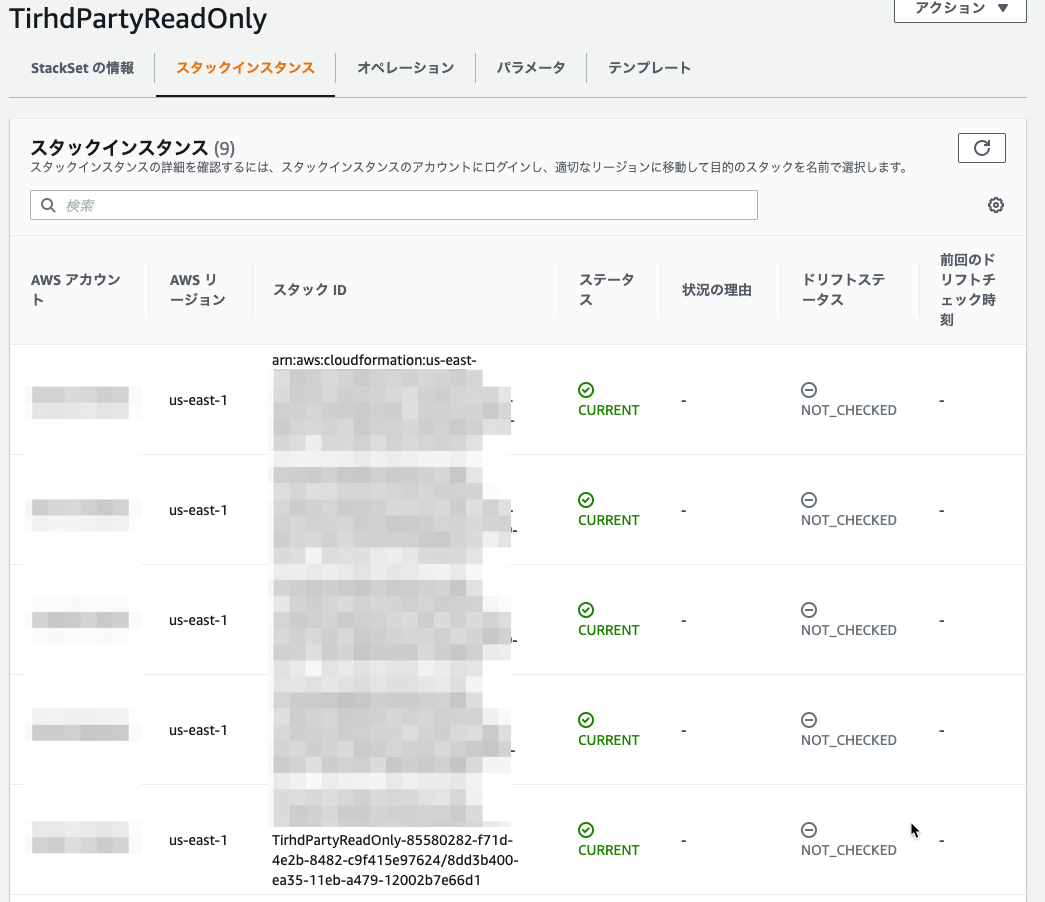
再実行が完了して各アカウントにIAMロールが作成されました。
StackSetsの削除
ひとまず作成できることは確認できたので、削除しました。
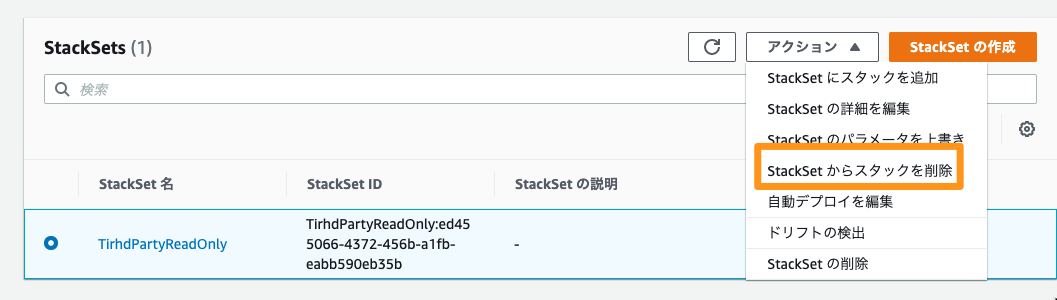
いきなりStackSetsの削除はできないので、[StackSetsからスタックを削除]を選択しました。
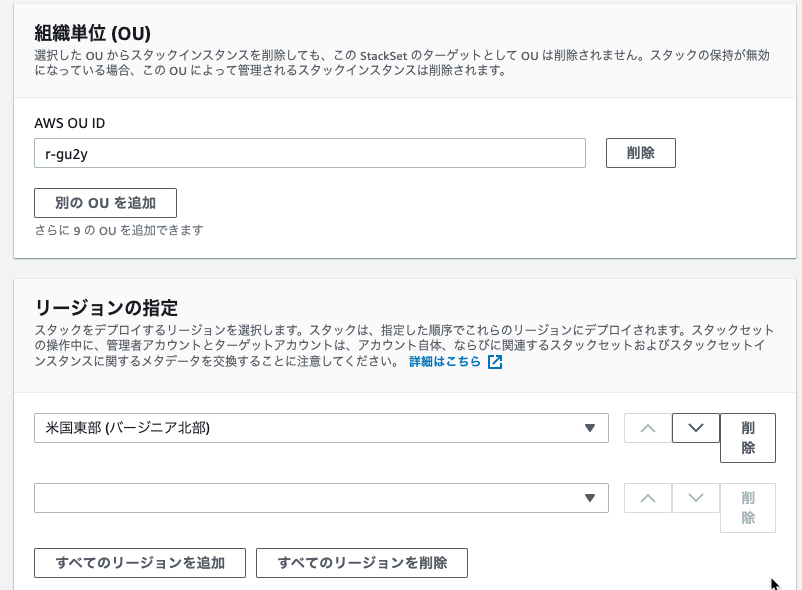
OUが指定できるのですが、全部削除したかったので、組織のIDを入力してみました。
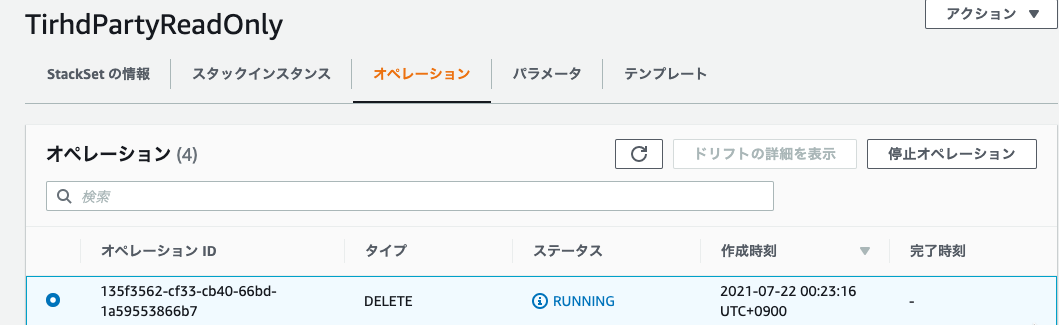
削除実行できました。。
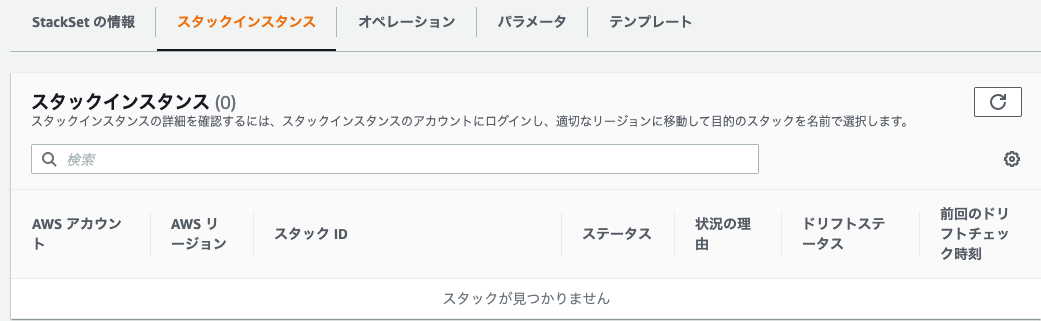
スタックインスタンスが全部削除されました。
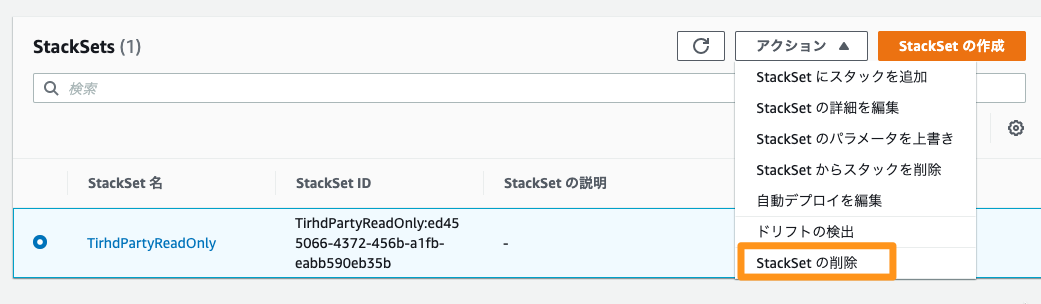
そしてStackSetsを削除しました。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
Amazon Route 53プライベートホストゾーン設定
Amazon Route 53プライベートホストゾーンを作成してみました。 Ro …
-
-
「JAWS-UG Osaka 第22回勉強会 東西の中の人が語る!!! Microservices × Serverless On AWS」で運営と懇親会LTをしてきました
「JAWS-UG Osaka 第22回勉強会 東西の中の人が語る!!! Micr …
-
-
Amazon Linux にnodejsとmongoDBをインストールする
EPEL リポジトリを利用してnodejsとnpmをインストールする [bash …
-
-
AWSセルフマネージドAD環境にEC2 Windowsサーバーをドメイン参加する
AWSクイックスタートのActive Directory Domain Serv …
-
-
AWS KMSのキーポリシーとアイデンティティベースポリシー
AWS KMSのCMKを作成する際に、管理者とキーユーザーを選択することで、以下 …
-
-
RDSスナップショットをS3にエクスポートする新機能を試そうかと思った
やったこと RDSスナップショットをS3にエクスポートできる、という新機能が追加 …
-
-
AWS VPC ネットワークACLでHTTP(80)のみ許可する
ユーザーガイドのカスタムネットワーク ACLのうち、HTTP(80)を許可する設 …
-
-
AWSアカウントrootユーザーのメールアドレスを変更
昔、うっかり会社の個人メールアドレスで作ってしまったAWSアカウントがあるのでメ …
-
-
JAWS FESTA 2017 Reverse X re:Birth
JAWS FESTA 2017 中四国 今年はブログタイトル「JAWS FEST …
-
-
kintoneで設定したスケジュールにあわせてlambda(python)からSQSへメッセージを送る
EC2の起動停止をそろそろ手動でやるのも疲れてきそうなのと、やはり停止するのを忘 …