AWS Client VPNのクライアント接続ハンドラを試してみました
2021/07/07
AWS Client VPNを設定しましたで証明書とかせっかく作ったので、いろいろ試してみます。
まずはLambdaで接続ハンドラーを設定して独自ロジックで承認できるというのをやってみました。
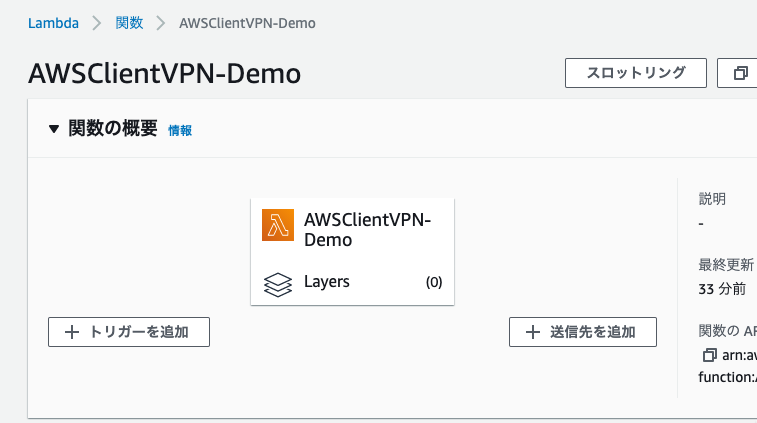
Lambda関数はあらかじめ作成しておきますが、”AWSClientVPN-“から始まる関数名にする必要がありました。
そして、作成後に気づいたのですが、Lambdaにリソースベースのポリシーもできませんでした。
LambdaのIAMロールにも特別何かのポリシーも設定していません。
ということはプル型ではないですし、リソースベースのポリシーがないということはプッシュ型でもないというか、何かにプッシュはされてるのかもだけど、”AWSClientVPN-“という名前を設定しているということが実行の許可をしているということにしているのか、なんだか気持ち悪いですが、もうそういうことでいいとします。
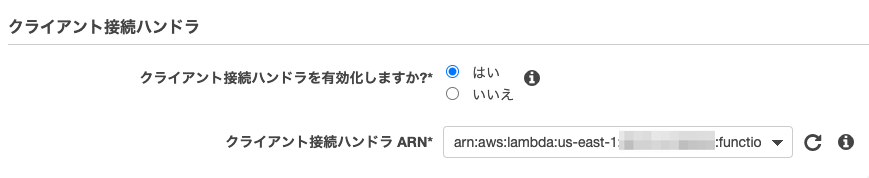
AWSクライアントVPNの設定で、クライアント接続ハンドラARNにLambdaのARNを指定しました。
今回のコードはPython3.8でこちらにしました。
|
1 2 3 4 5 6 7 8 9 10 11 |
def lambda_handler(event, context): print(event) return { "allow": True, "error-msg-on-failed-posture-compliance": "", "posture-compliance-statuses": [], "schema-version": "v1" } |
ユーザーガイド接続承認に記載のレスポンススキーマにあわせました。
リクエストeventはこちらでした。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 |
{ 'endpoint-id': 'cvpn-endpoint-0702364d39b4e5304', 'connection-id': 'cvpn-connection-0d03446a94bfa013d', 'common-name': 'client1.domain.tld', 'username': None, 'platform': 'mac', 'platform-version': None, 'public-ip': 'xxx.xxx.xxx.xxx', 'client-openvpn-version': '2.4.5', 'groups': [], 'schema-version': 'v2' } |
実際に使用するときには、このevent情報を判定に使って、”allow”: Trueを返すか、”allow”: Falseを返すかのロジックを実装するということですね。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
RDSスナップショットのS3エクスポート結果確認
RDSのスナップショットをS3へエクスポートが日本語マネジメントコンソールでもで …
-
-
Amazon VPCのAmazonProvidedDNSとほかメモ
VPCユーザーガイドのAmazon DNS について理解するの記載内容について実 …
-
-
Cloud9 Python3でpipも3にする
このブログは、2019/10/20に書いた、 Cloud9のAMIがCloud9 …
-
-
AWS Organizationsで組織全体のAWS CloudTrailを有効にしました
Organizationsのサービスメニューから、CloudTrailを選択して …
-
-
テキストをAmazon PollyでMP3に変換してS3に格納(AWS Lambda Python)
Google Calendar Twilio ReminderのテキストをAma …
-
-
AWS CodeCommit 認証情報ヘルパーをmacOSに設定しました
AWS CLI 認証情報ヘルパーを使用して Linux, macOS, or U …
-
-
Cloud9のデフォルト設定での権限確認(AWS managed temporary credentials)
Cloud9の環境を作成した際のデフォルトアクセス権限は、環境を作成したIAMユ …
-
-
JAWS FESTA 2019 Sapporo 参加&当日スタッフ&企業サポーターで!
2019年のJAWS FESTA は札幌です! 今回もありがたいことに、所属して …
-
-
Amazon SageMaker AIのクイックセットアップ
Amazon SageMaker AI のクイックセットアップを使用するに記載の …
-
-
Cloud9環境を共有した際の環境認証
Cloud9を環境を構築したIAMユーザー以外に共有したとき、その環境から実行す …