AD Connectorを作成してシームレスにドメイン参加する
2021/07/04
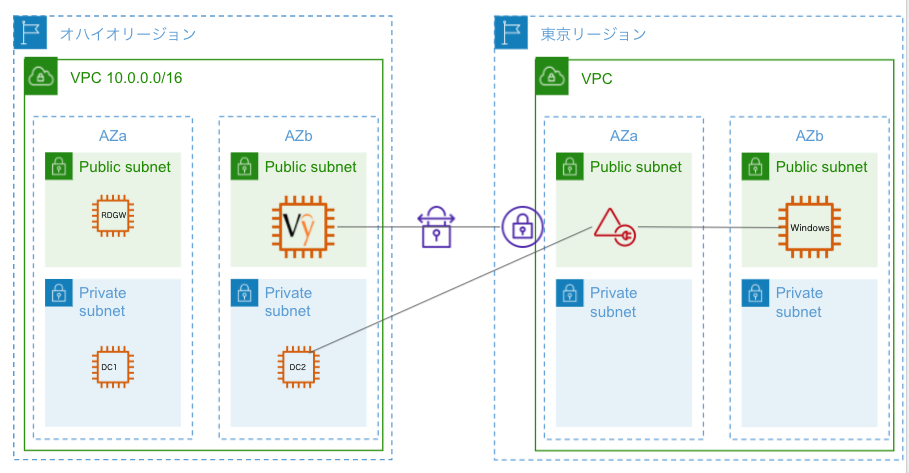
VPN接続先のADで管理されているドメインにEC2 Windowsインスタンスから参加するで試したようにVPN接続先のADで管理しているドメインに参加できました。
では、AD Connectorを使うメリットは何かとユーザーガイドを見てみると、「Amazon WorkSpaces、Amazon WorkDocs、Amazon WorkMail、シームレスなドメイン参加」ができるとのことです。
同じ環境を利用して、AD Connectorを作成して、シームレスなドメイン参加を試してみます。
目次
AD ConnectorがないVPCでの確認
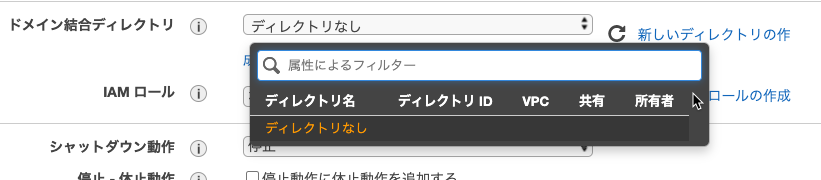
EC2起動ウィザードでドメイン結合ディレクトリに何もない状態です。
AD Connector の使用開始を参照して作業を進めました
ADにConnectorsグループを作成
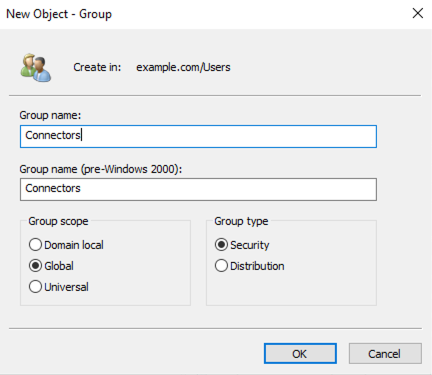
ドメインにConnectorsグループを作成しました。
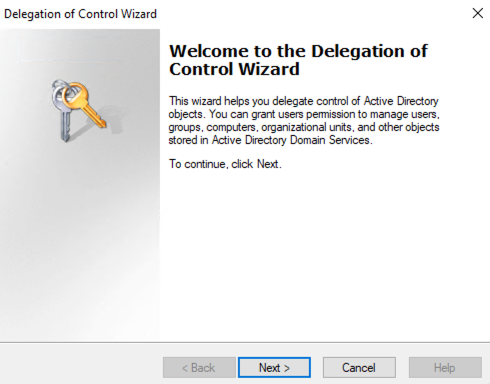
[Action]-[Delegate Control]を選択してDelegation of Control Wizardを起動しました。
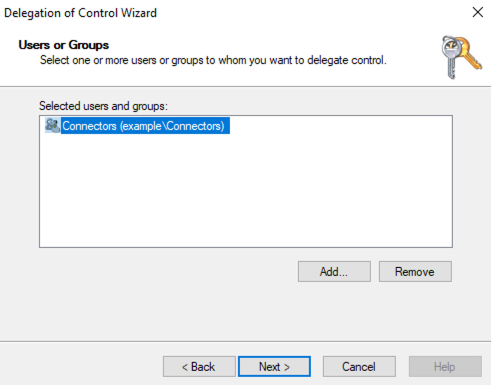
AddボタンからConnectorsグループを選択しました。
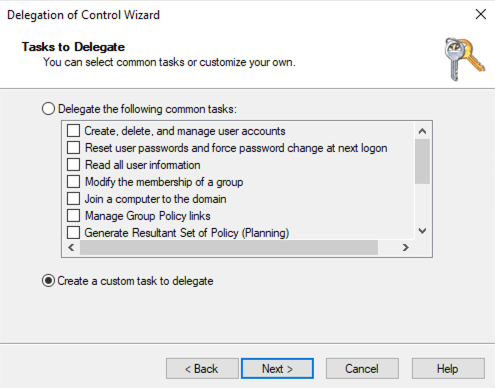
Create a custom task to delegateを選択しました。
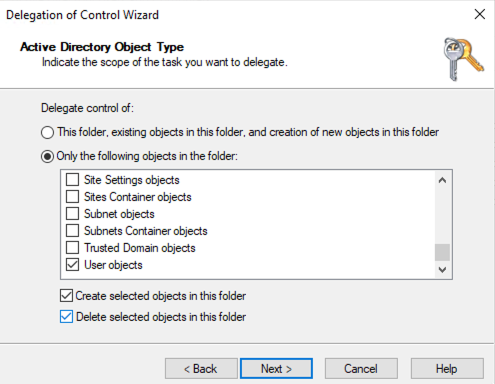
Only the following objects in the folderでComputer objectsとUser objectsを選択して、Create selected objects in this folderとDelete selected objects in this folderを選択しました。
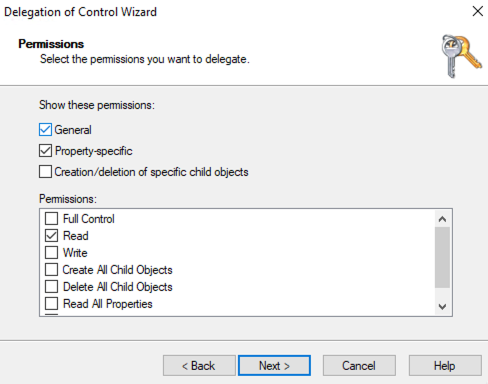
GeneralとProperty-specificが選択された状態で、Readを選択しました。
ウィザードは終了しました。
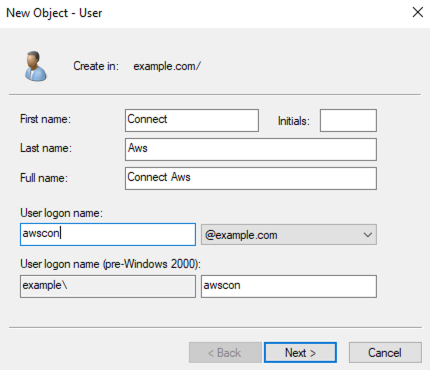
ドメインにユーザーを作成しました。
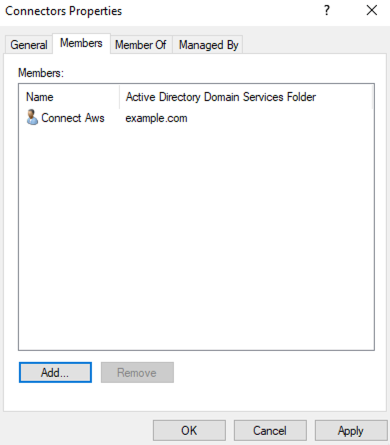
作成したユーザーをConnectorsに追加しました。
AD Connectors向けのネットワークテスト
DirectoryServicePortTest を東京リージョンVPCのWindowsインスタンスでダウンロードして展開しました。
このWindowsインスタンスはドメインメンバーの必要があるとのことなので、VPN接続先のADで管理されているドメインにEC2 Windowsインスタンスから参加するで作成、ドメイン参加したWindowsインスタンスを使用しました。
|
1 2 |
DirectoryServicePortTest.exe -d <domain_name> -ip <server_IP_address> -tcp "53,88,389" -udp "53,88,389" |
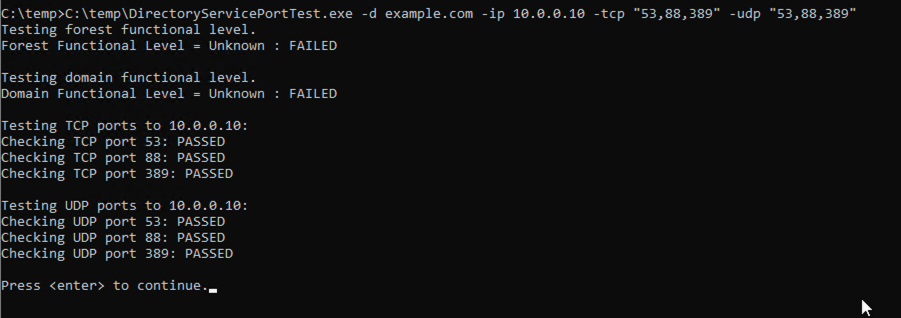
Windowsインスタンスのローカルに保存してテストしたところ、機能レベルはUnknownになりましたが、ポートは問題ありませんでした。
ひとまずこのまま進めてみて、問題があれば機能レベルを調査することにします。
AD Connectorの作成
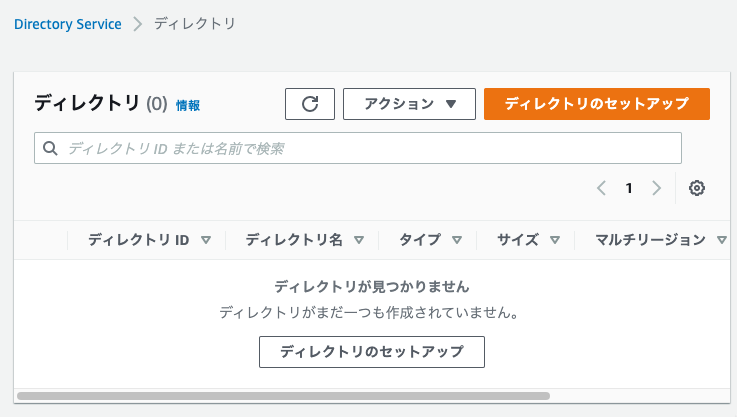
該当のVPCがある東京リージョンのDirectory Serviceで、[ディレクトリのセットアップ]を押下しました。
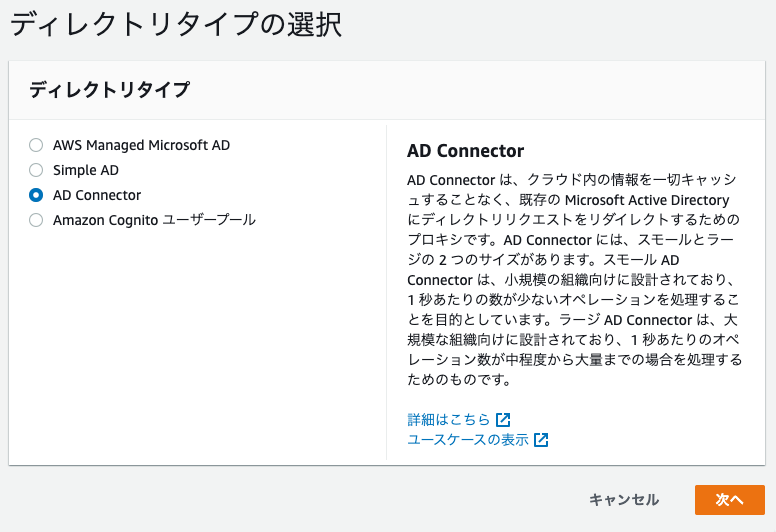
[AD Connector]を選択しました。
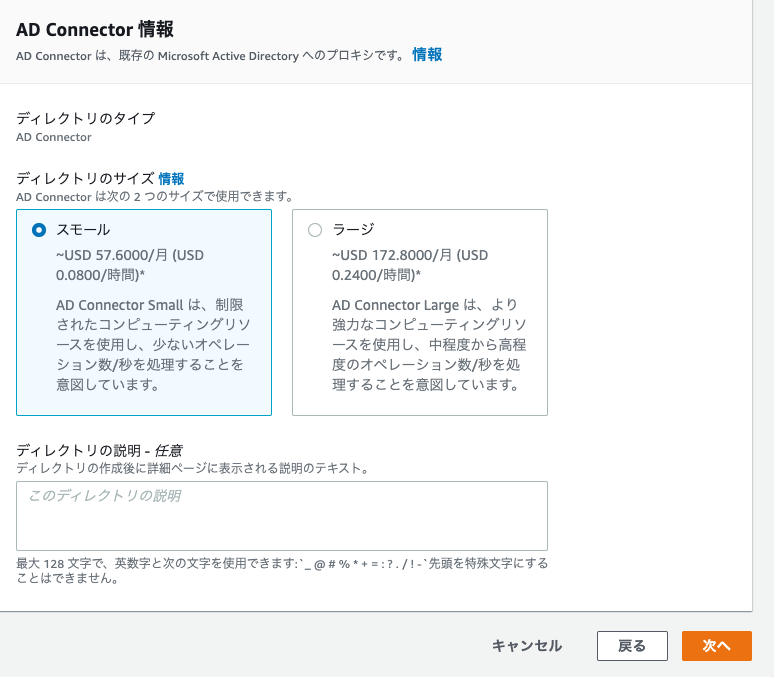
ちょっと試したいだけでしたので、Smallを選択しました。
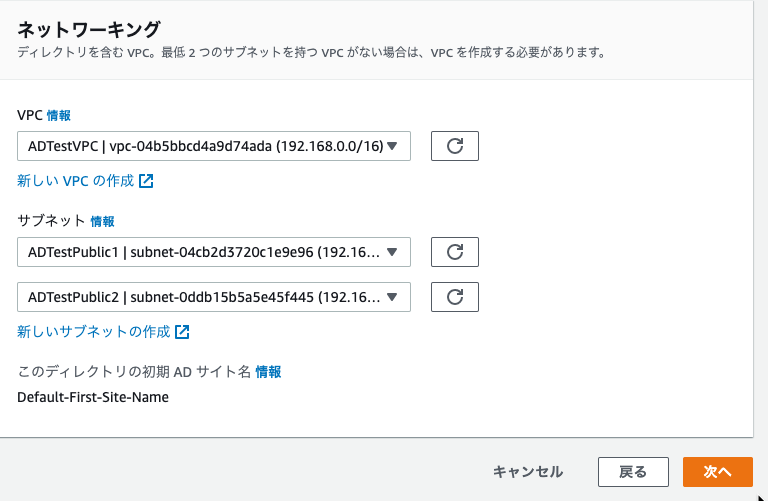
ネットワーキングは該当VPCとAZが異なる2つのサブネットを選択しました。
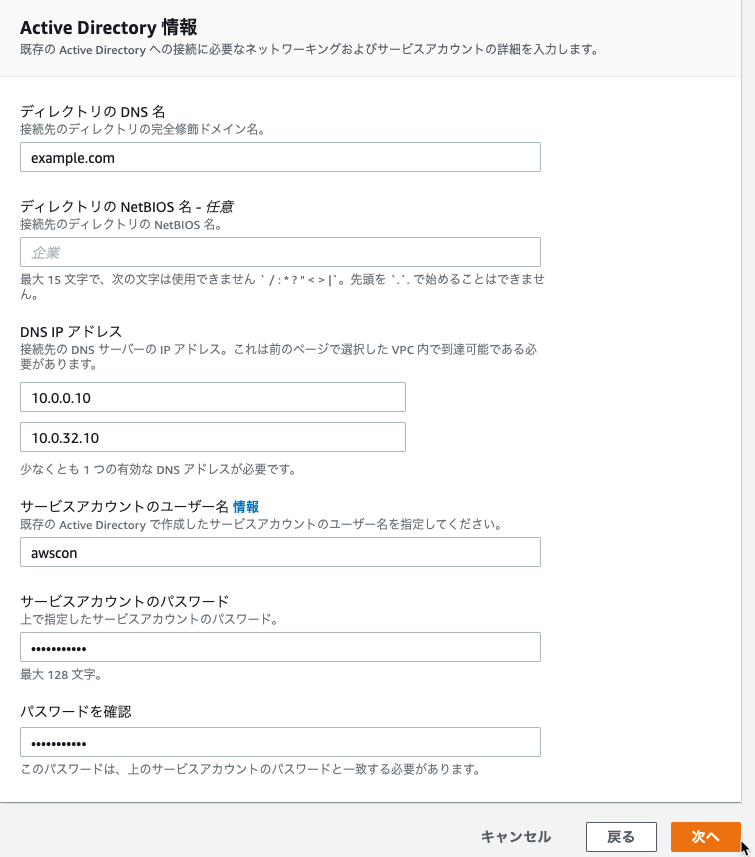
ドメイン名、DNSサーバーのプライベートIPアドレス、AD Connector用に作成したユーザー、パスワードを設定しました。
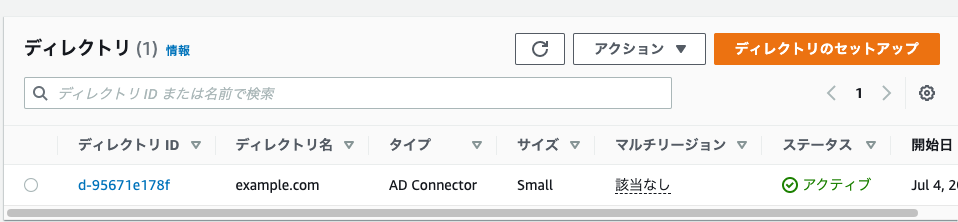
作成中からアクティブになりました。
指定したサブネットにENIが、VPCにはセキュリティグループが作成されていました。
EC2 Windowsインスタンスをシームレスにドメイン参加
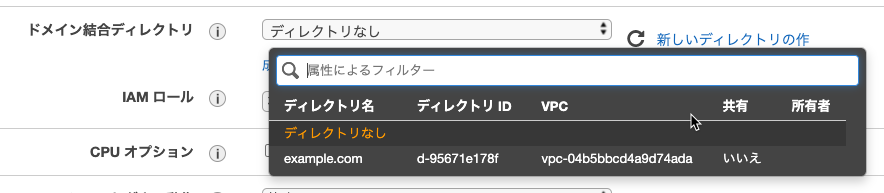
EC2起動ウィザードに結合ディレクトリが表示されるようになりましたので選択しました。
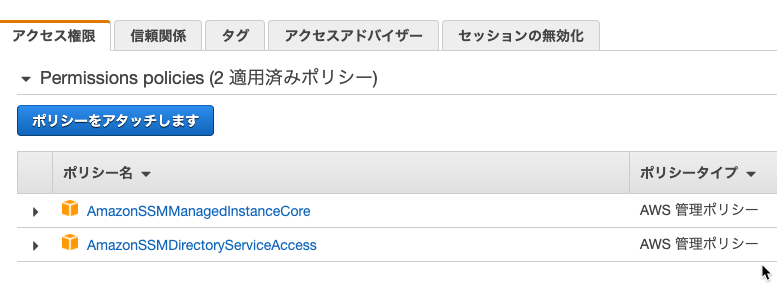
IAMロールには以下のロールが必要なので用意しました。
* AmazonSSMManagedInstanceCore
* AmazonSSMDirectoryServiceAccess
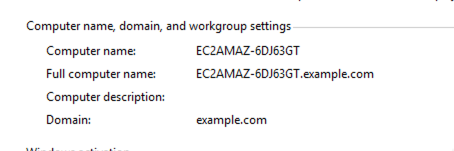
起動したWindowsインスタンスはドメイン参加済でした。
既存のActive Directoryをそのまま利用できるので便利ですね。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
Amazon Auroraのスナップショットの暗号化とリージョン間コピーを改めて試しました
Amazon Auroraデータベースを暗号化して、スナップショットを作成、クロ …
-
-
AWS Organizationsで組織全体のAWS CloudTrailを有効にしました
Organizationsのサービスメニューから、CloudTrailを選択して …
-
-
新しいVPCウィザード(2022年)がすんごく便利になってました
VPCウィザードがすんごく便利になってました。 ウィザードの左ペインで設定を選択 …
-
-
Amazon Route 53 Resolverを設定確認
Route 53 Resolverを設定しました。 東京リージョンのVPCをオン …
-
-
Amazon LinuxにAlfresco Community Editionをインストールする
ダウンロード準備 Alfresco公式サイトで、「エンタープライズコンテンツ管理 …
-
-
T3.nanoで仮想メモリ割当をユーザーデータで実行する
T3.nanoはメモリがだいたい500MBです。 実行する処理によってはメモリエ …
-
-
AWS Cost Anomaly Detectionでコストモニターを作成しました
[ご利用開始にあたって]を押下しました。 このあと画面を説明してくれるツアーがあ …
-
-
Amazon Keyspacesのキースペースを作成してみました
Amazon Keyspaces(Apache Cassandra互換のマネージ …
-
-
Amazon CloudWatch Syntheticsでハートビートモニタリングを実行
このブログに対してハートビートモニタリングのCanaryを実行してみました。 C …
-
-
SCPが影響しないサービスにリンクされたロールにEC2が引き受けるIAMロールは含まれないことを確認
ドキュメントで確認 サービスコントロールポリシーのユーザーガイドには、「SCPは …