API GatewayのアクセスログをCloudWatchに記録する
Amazon API GatewayのアクセスログをCloudWatchに記録できるようになっていたので設定しました。
まず、AWSアカウントのAmazon API Gateway全体にCloudWatchログへの書き込みを有効にする必要があるので、
CloudWatch Logに書き込み権限を持つIAMロールを作成して、
Amazon API Gatewayに設定します。
そして、設定対象のAPI Gatewayでロググループを設定して有効にします。
目次
AWS IAMロールの作成
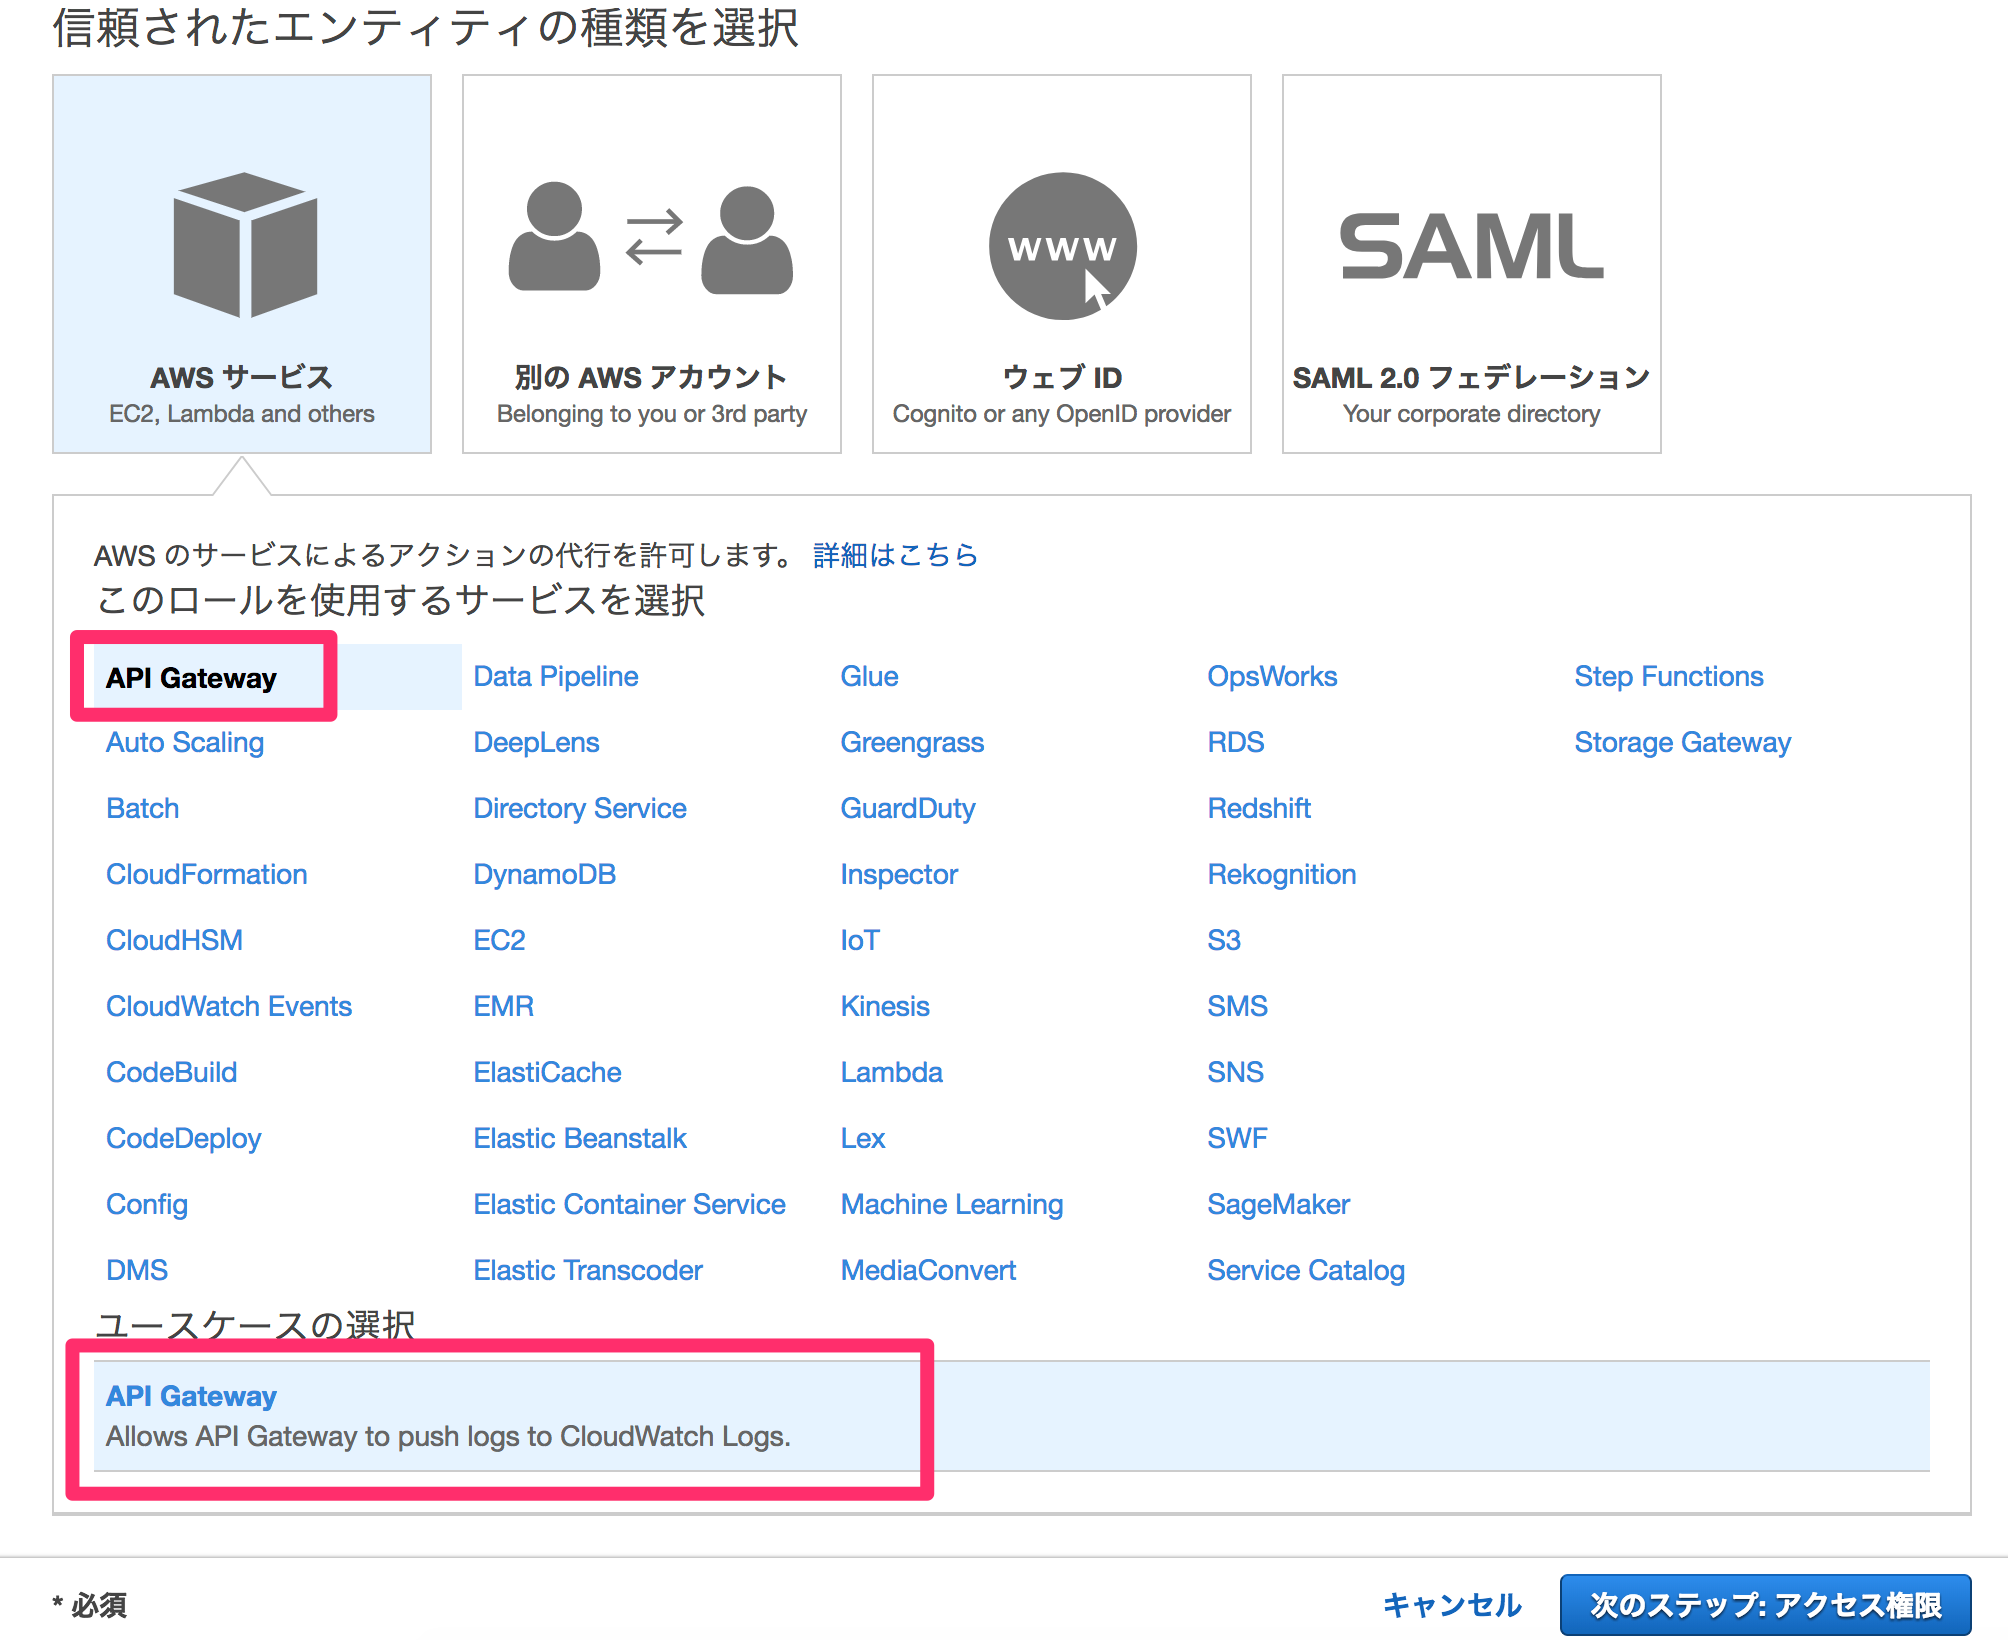
IAMロールを作成して、サービスで「API Gateway」を選択して、ユースケースでは、「Allows API Gateway to push logs to
CloudWatch Logs.」を選択します。
そのままです。
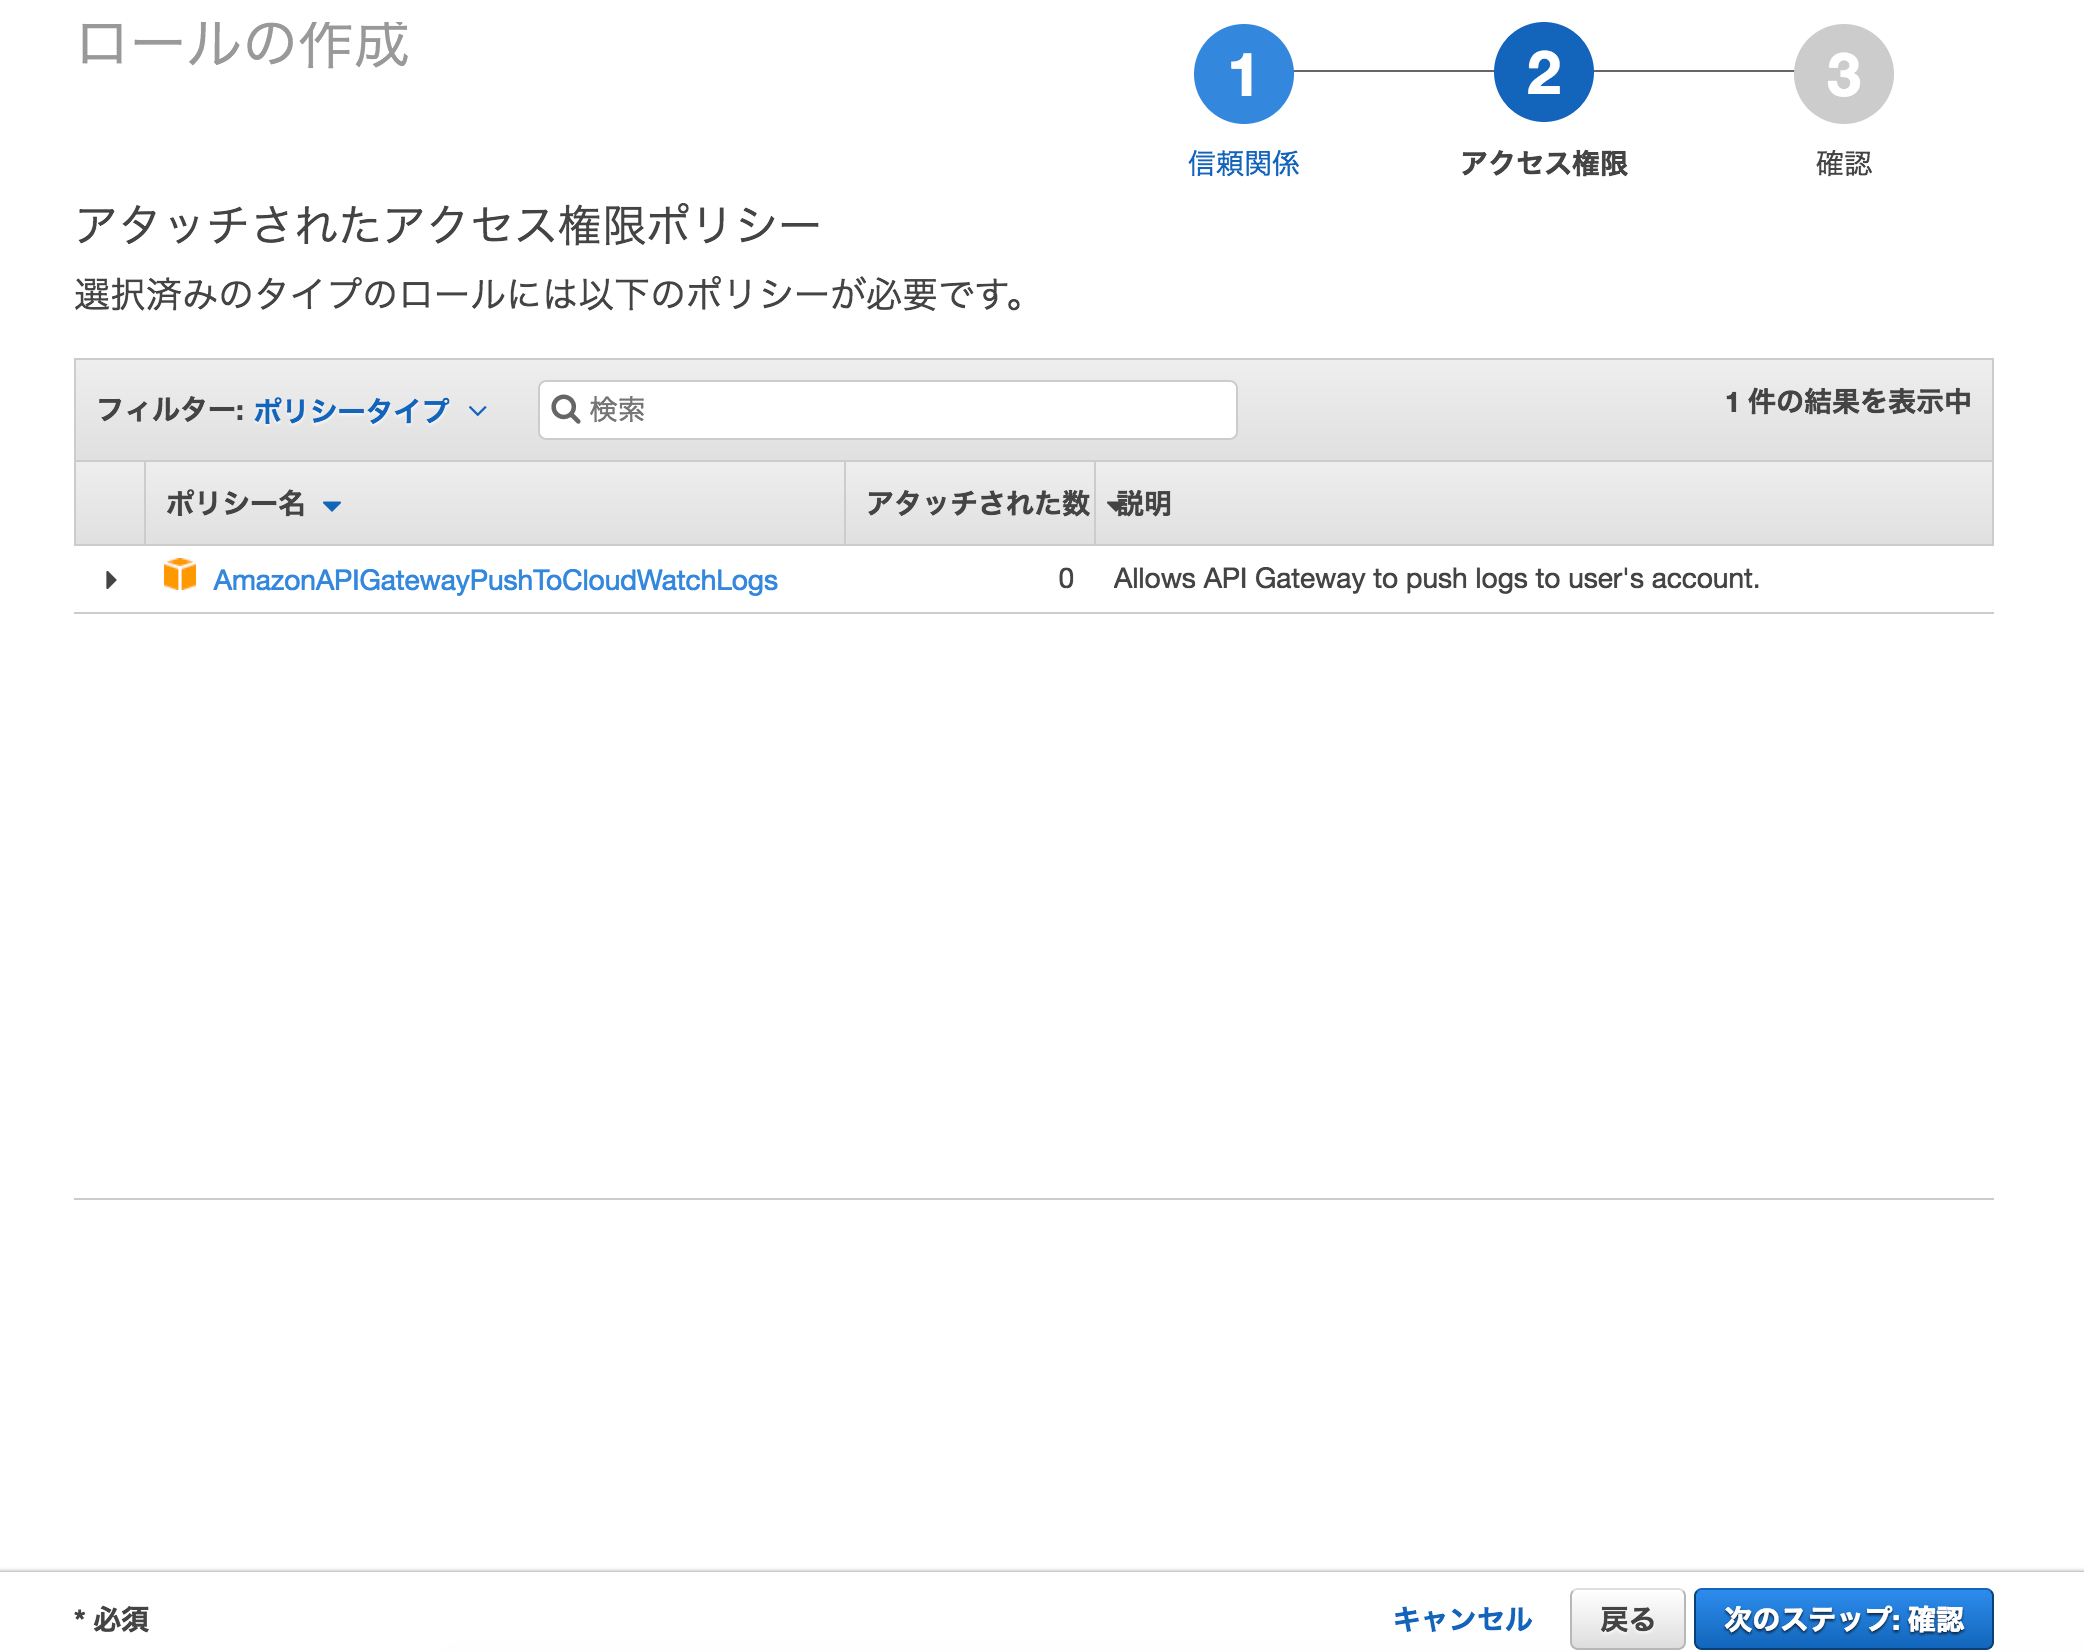
すでにAmazonAPIGatewayPushToCloudWatchLogs というAWS管理ポリシーがアタッチされています。
ポリシーを見てみます。
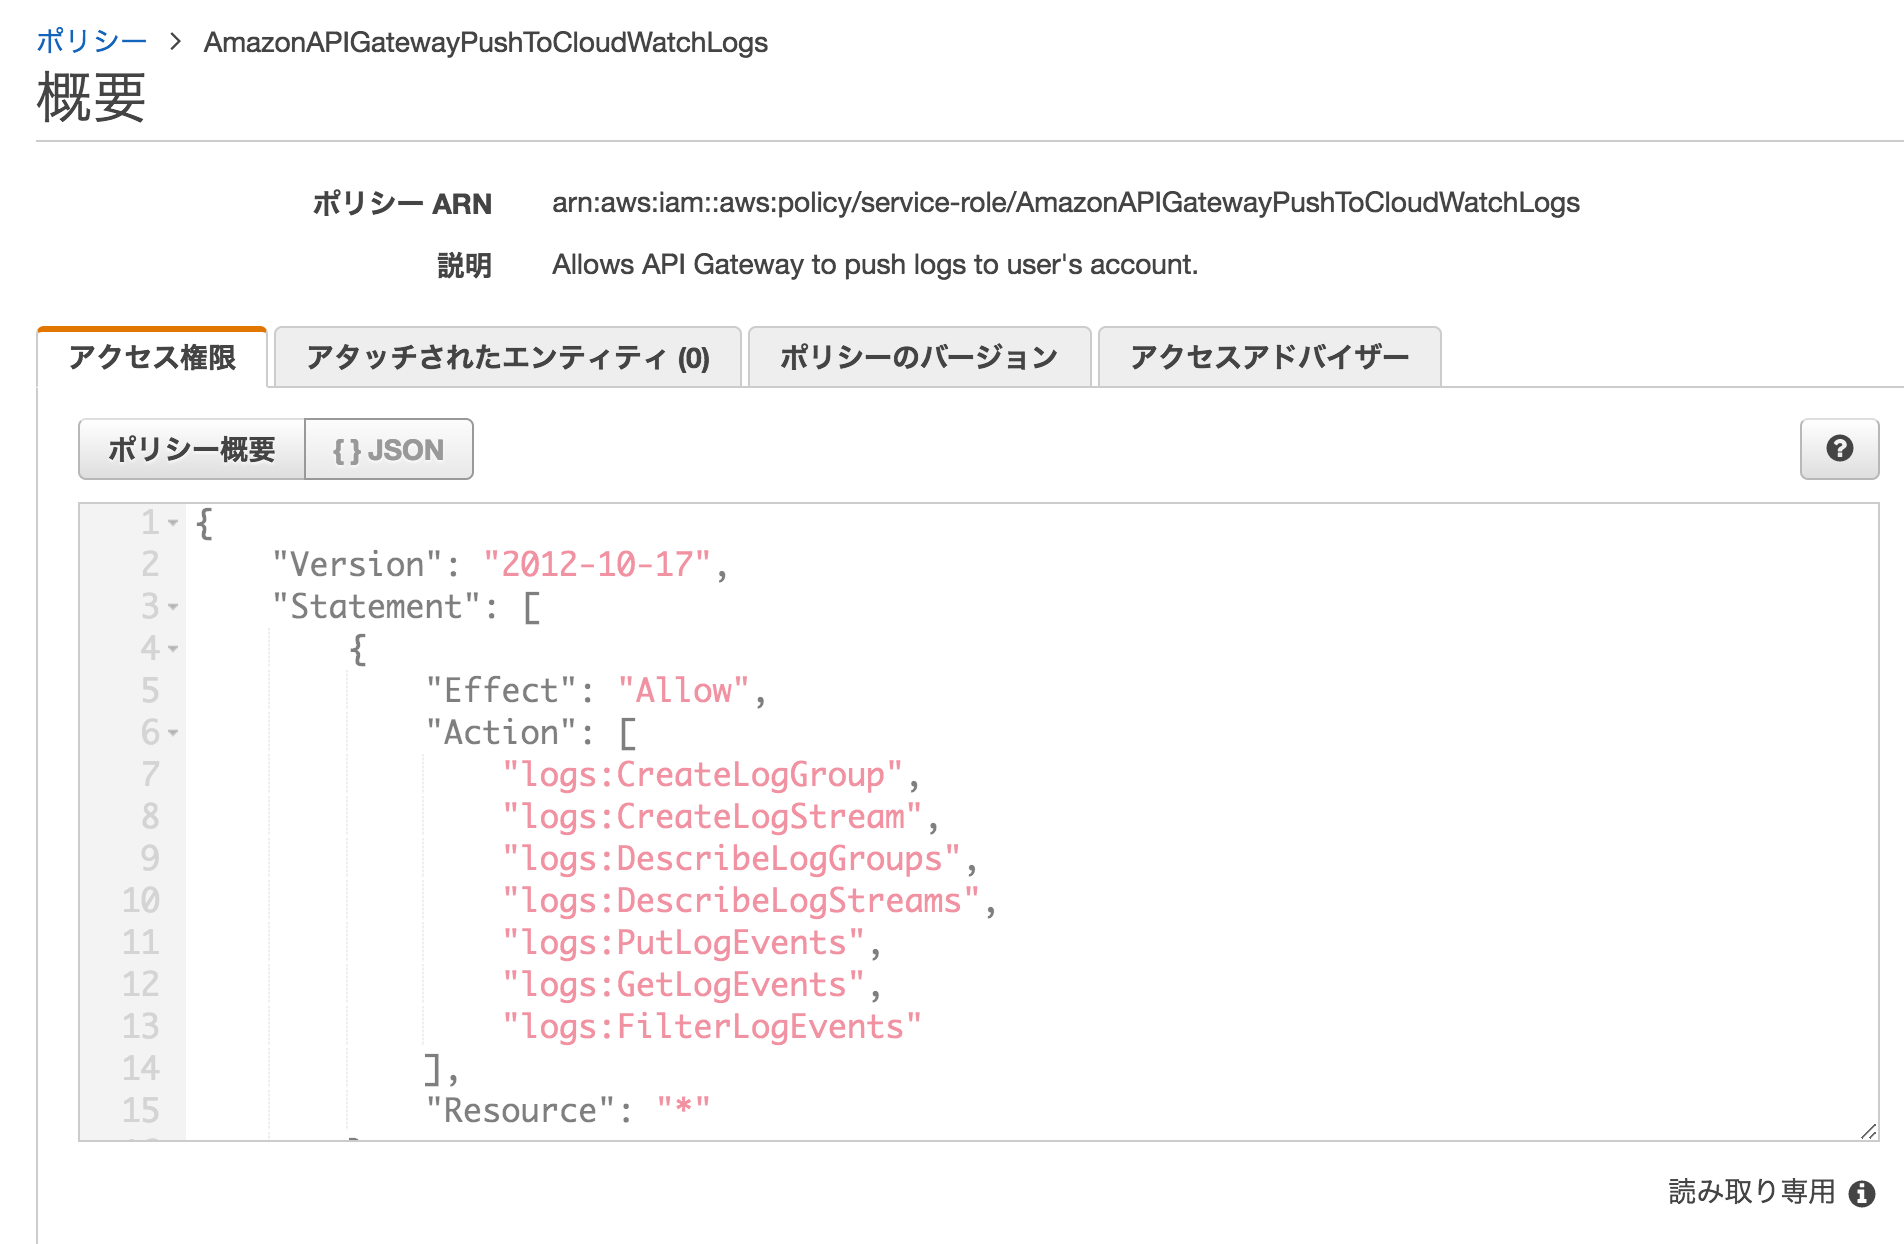
CloudWatch Logsに対しての書き込み権限が許可されています。
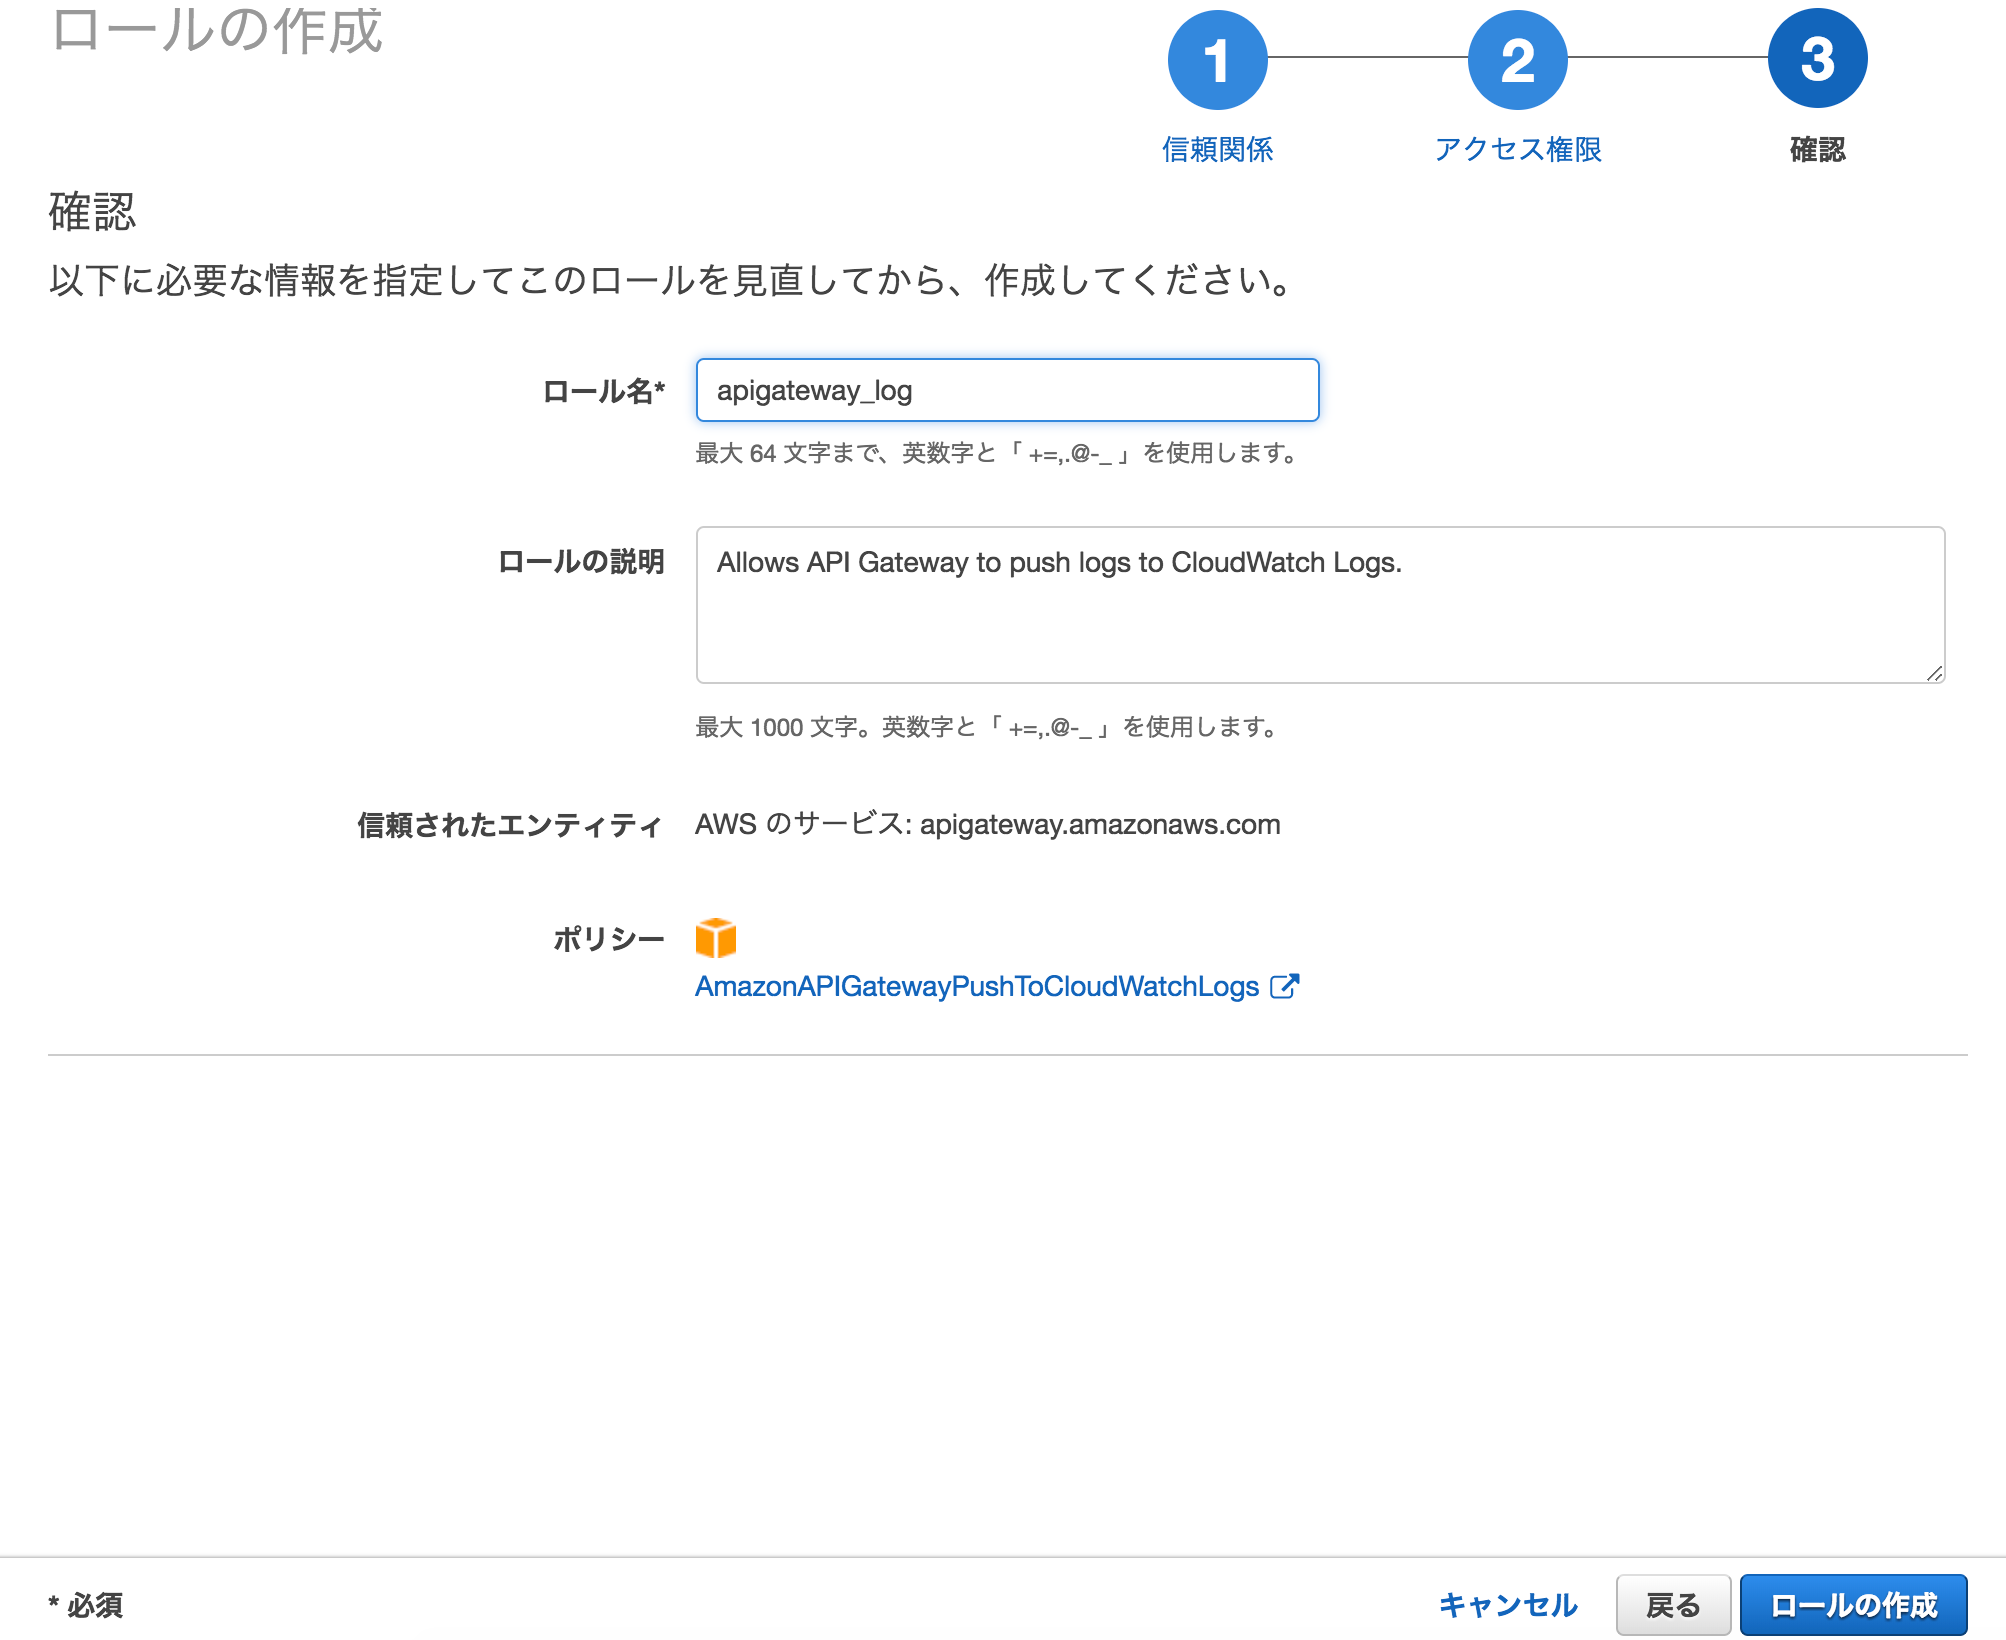
ロール名を設定してIAMロールを作成します。
作成SいたIAMロールのarnを控えておきます。
アカウントのAmazon API Gateway全体にCloudWatchログへの書き込みの有効設定
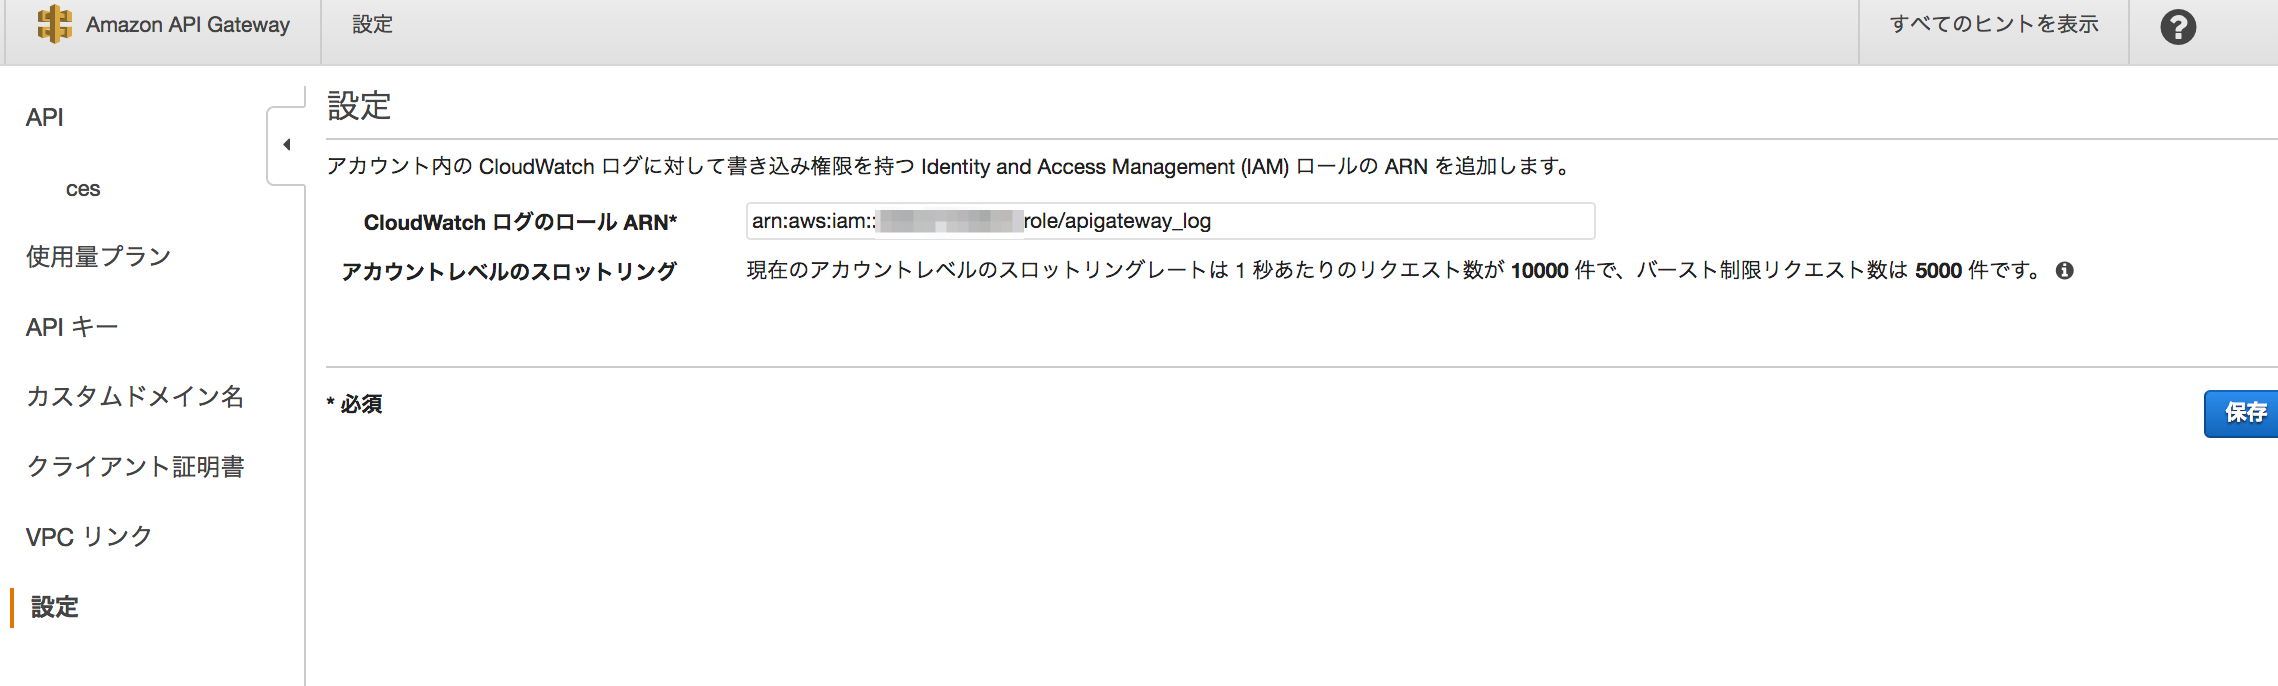
API Gatewayの[設定]で、「CloudWatchログのロールARN」にIAMロールのarnを設定します。
arnは
arn:aws:iam::account_id:role/role_name
です。
※account_id と role_nameは書き換えてください。
対象のAPI Gatewayでアクセスログを有効にする
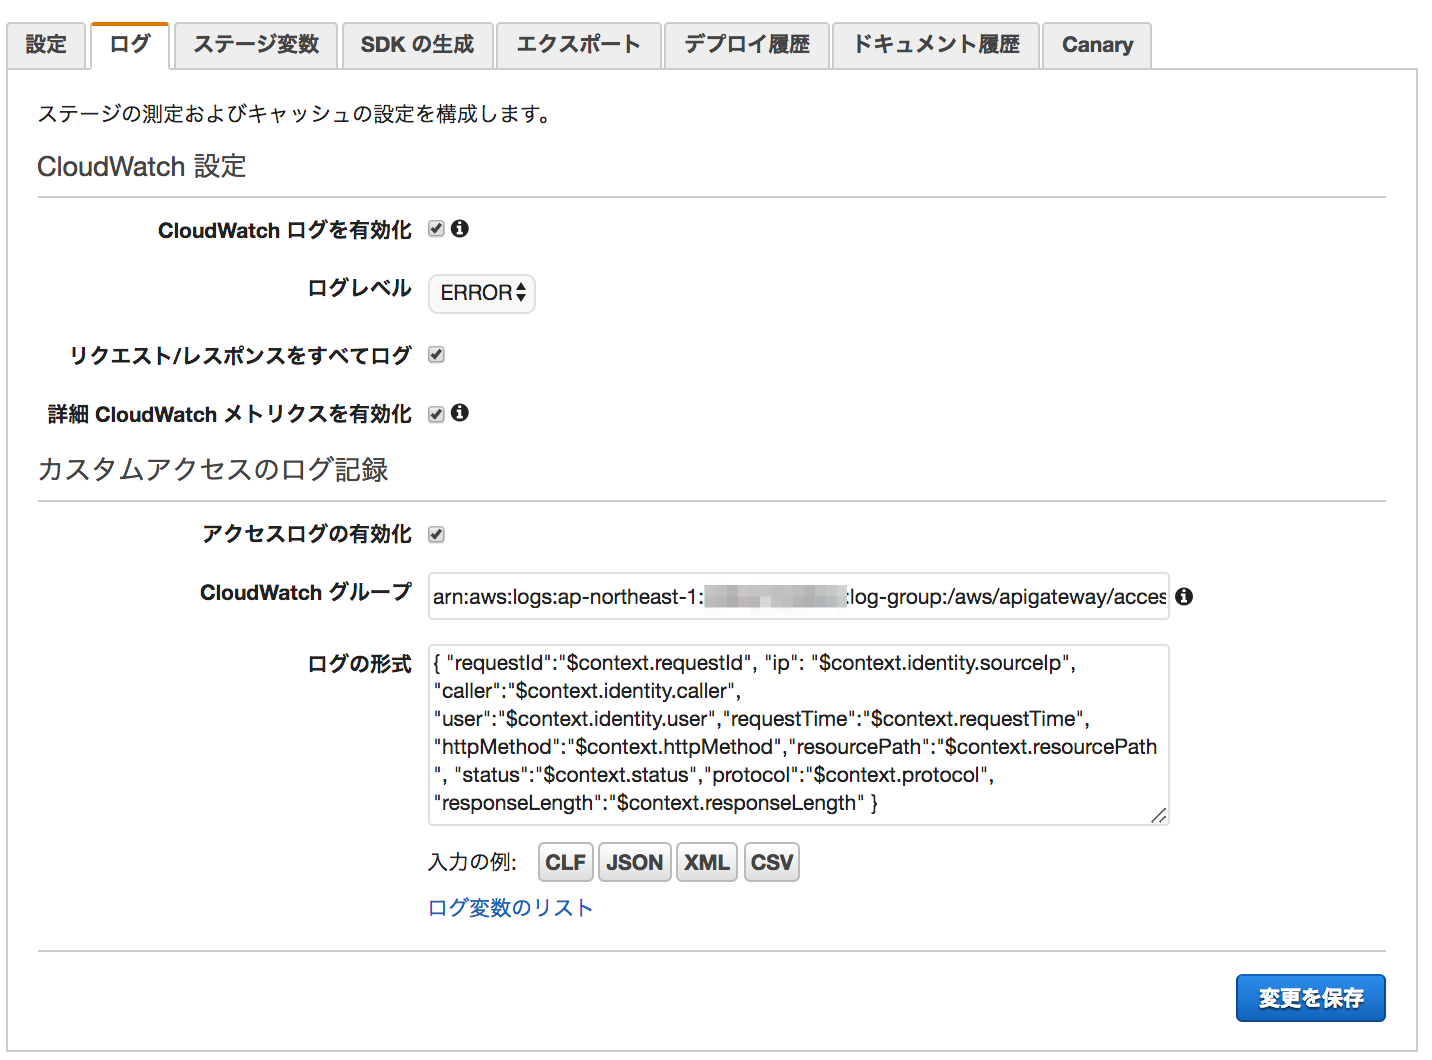
対象のAPI Gatewayのステージを選択して[ログ]タブで「アクセスログの有効化」にチェックを入れます。
CloudWatchグループには、CloudWatchのロググループをarnで指定します。
新規に作成する場合は指定したロググループ名で自動作成されます。
arnは
arn:aws:logs:region:account_id:log-group:group_name
です。
※region と account_id と group_nameは書き換えてください。
ログの形式は変数を書いて指定しますが、「入力の例」でフォーマットのボタンを押せば自動入力してくれます。
今回は[JSON]にしました。
アクセスしてみる
POSTMANでAPIにアクセスしてみます。
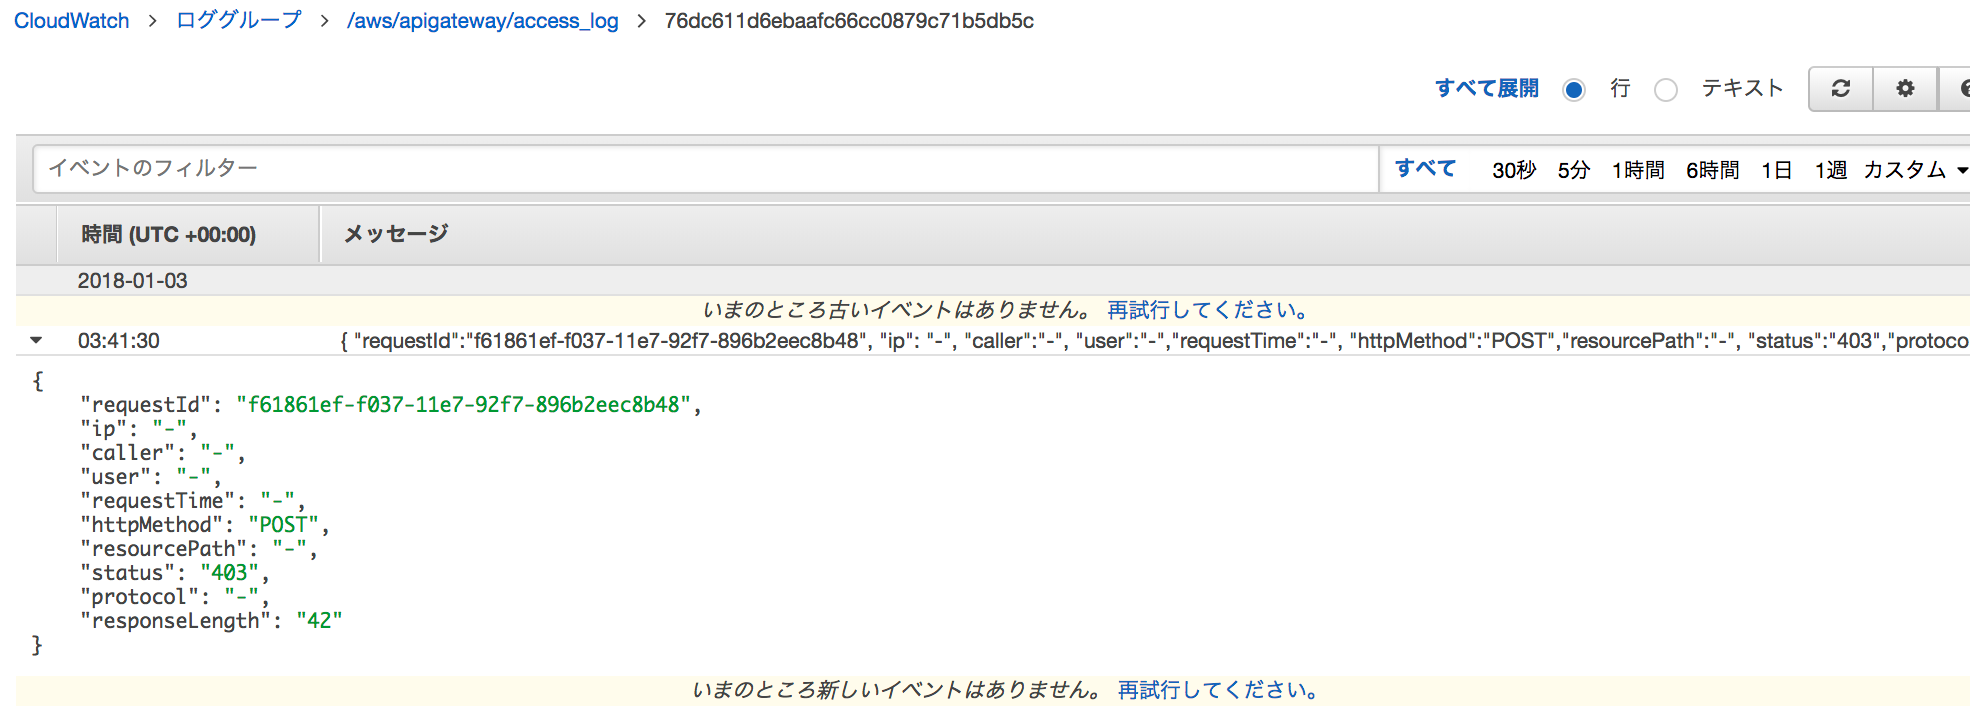
ログが記録されています。
失敗したこと
CloudWatchグループのarnを最初、
arn:aws:logs:region:account_id:group_name
で設定しようとしたところ、
「Access log destination must only contain characters a-z, A-Z, 0-9, ‘_’, ‘-‘, ‘/’, ‘.’: ‘group_name’」
のメッセージが出て保存出来ませんでした。
そのあと、
arn:aws:logs:region:account_id:log-group:group_name
に直して、保存したのですが、上のメッセージを消さないままで[保存]ボタンを押してたので、
保存出来ているのに、保存出来ていないように思ってしまいました。
メッセージは確認した後、次のアクションまでに消しておかなければ。
ややこしや。
最後までお読みいただきましてありがとうございました!
「AWS認定資格試験テキスト&問題集 AWS認定ソリューションアーキテクト - プロフェッショナル 改訂第2版」という本を書きました。
「AWS認定資格試験テキスト AWS認定クラウドプラクティショナー 改訂第3版」という本を書きました。
「AWS認定資格試験テキスト AWS認定AIプラクティショナー」という本を書きました。
「AWS教科書 AWS認定デベロッパーアソシエイト テキスト&問題集 」という本を書きました。
「要点整理から攻略するAWS認定ソリューションアーキテクト-アソシエイト」という本を書きました。
「AWSではじめるLinux入門ガイド」という本を書きました。

開発ベンダー5年、ユーザ企業システム部門通算9年、ITインストラクター5年目でプロトタイプビルダーもやりだしたSoftware Engineerです。
質問はコメントかSNSなどからお気軽にどうぞ。
出来る限りなるべく答えます。
このブログの内容/発言の一切は個人の見解であり、所属する組織とは関係ありません。
このブログは経験したことなどの共有を目的としており、手順や結果などを保証するものではありません。
ご参考にされる際は、読者様自身のご判断にてご対応をお願いいたします。
また、勉強会やイベントのレポートは自分が気になったことをメモしたり、聞いて思ったことを書いていますので、登壇者の意見や発表内容ではありません。

関連記事
-
-
Amazon Route 53プライベートホストゾーン設定
Amazon Route 53プライベートホストゾーンを作成してみました。 Ro …
-
-
AWS CloudShellでboto3(SDK for Python)使うならpython3
本の執筆をしていて、ちょっとAWS CLIやSDKのふるまいを確認したいことがあ …
-
-
S3オブジェクトへのリクエストをCloudTrail, Athenaで識別する(パーティショニング)
Amazon S3オブエジェクトへのリクエストをCloudTrail, Athe …
-
-
NGINXで500と502のエラーが実は頻発していたらしい
先日Mackerelで当ブログの外形監視を始めたのですが、500と502のエラー …
-
-
AWS認定ソリューションアーキテクトアソシエイトのサンプル問題
AWS認定ソリューションアーキテクトアソシエイトのサンプル問題の解説を会社のブロ …
-
-
EC2 Global Viewで不要なインスタンスを見つけて4つほど終了しました
EC2 Global Viewという機能がリリースされました。 EC2コンソール …
-
-
「JAWS-UG DE&I AWS re:Invent 2024 recap サーバーレス ハンズオン」でサポーターしてきました
JAWS-UG DE&I開催の「AWS re:Invent 2024 r …
-
-
AWSアカウント内のすべてのS3バケットを削除するLambda(Python)
やりたいこと 特定アカウント内のS3バケットを全部削除したいです。 バケット内の …
-
-
[JapanTaxi] Athena 指向アナリティクス 〜真面目に手を抜き価値を得よ〜(AWS Summit Tokyo 2017)を聞いてきました
Athenaのユースケースとして聞きにいきましたが、最近触ってるRe:dashも …
-
-
ヤマムギvol.27 Amazon Route 53プライベートホストゾーンとリゾルバーのデモをしました
今日は『AWS認定資格試験テキスト&問題集AWS認定ソリューションアーキ …